
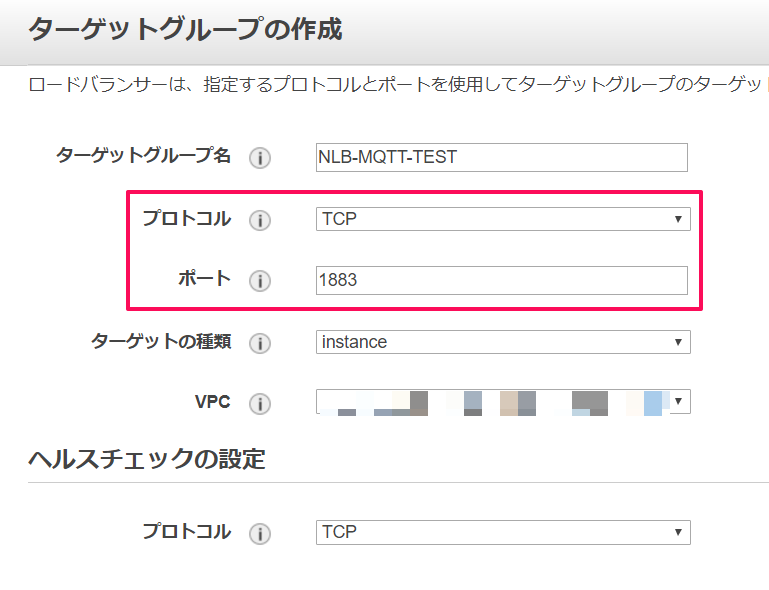
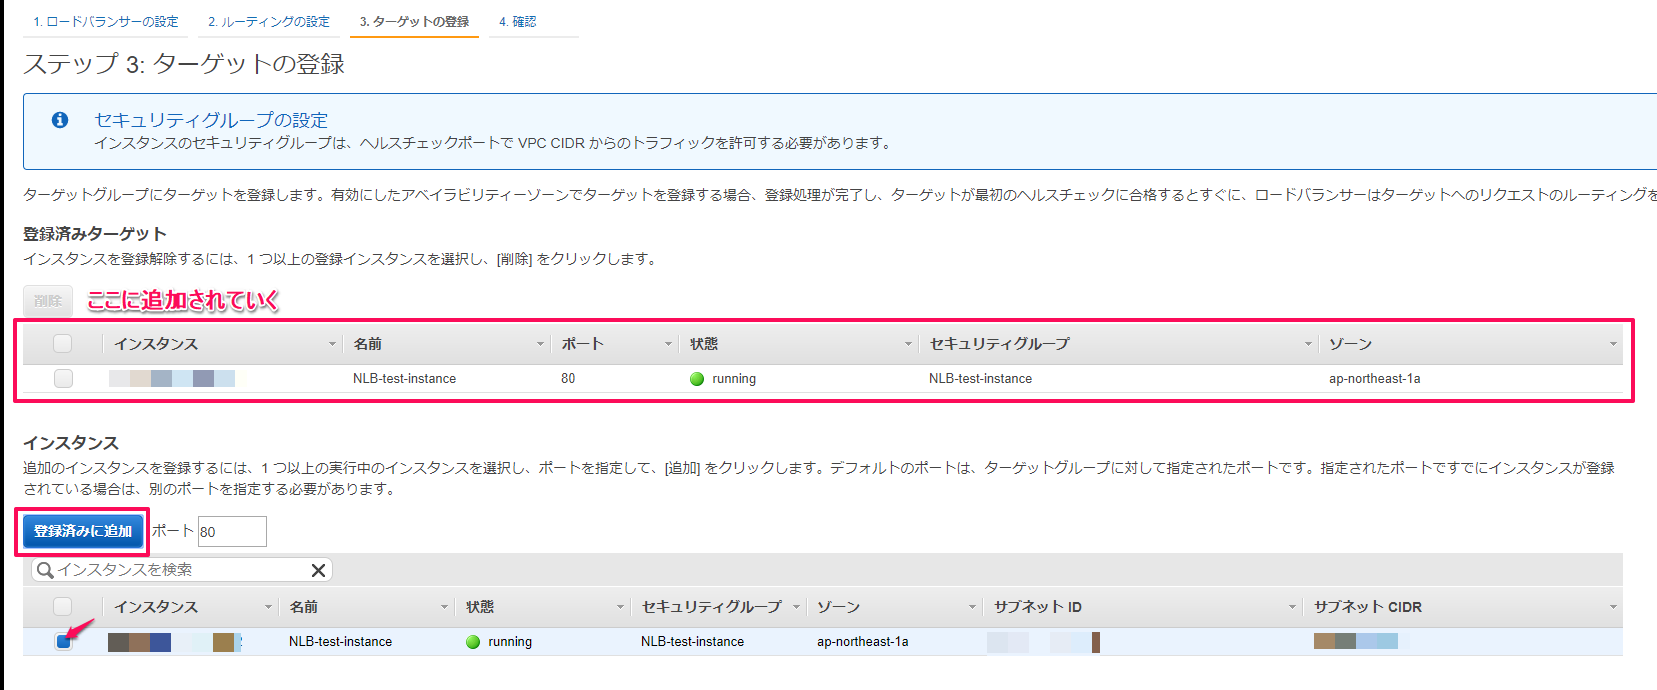
ターゲットグループ作成後対象のインスタンスを登録しておきます。
セキュリティグループのポート開放も忘れずに行いましょう。
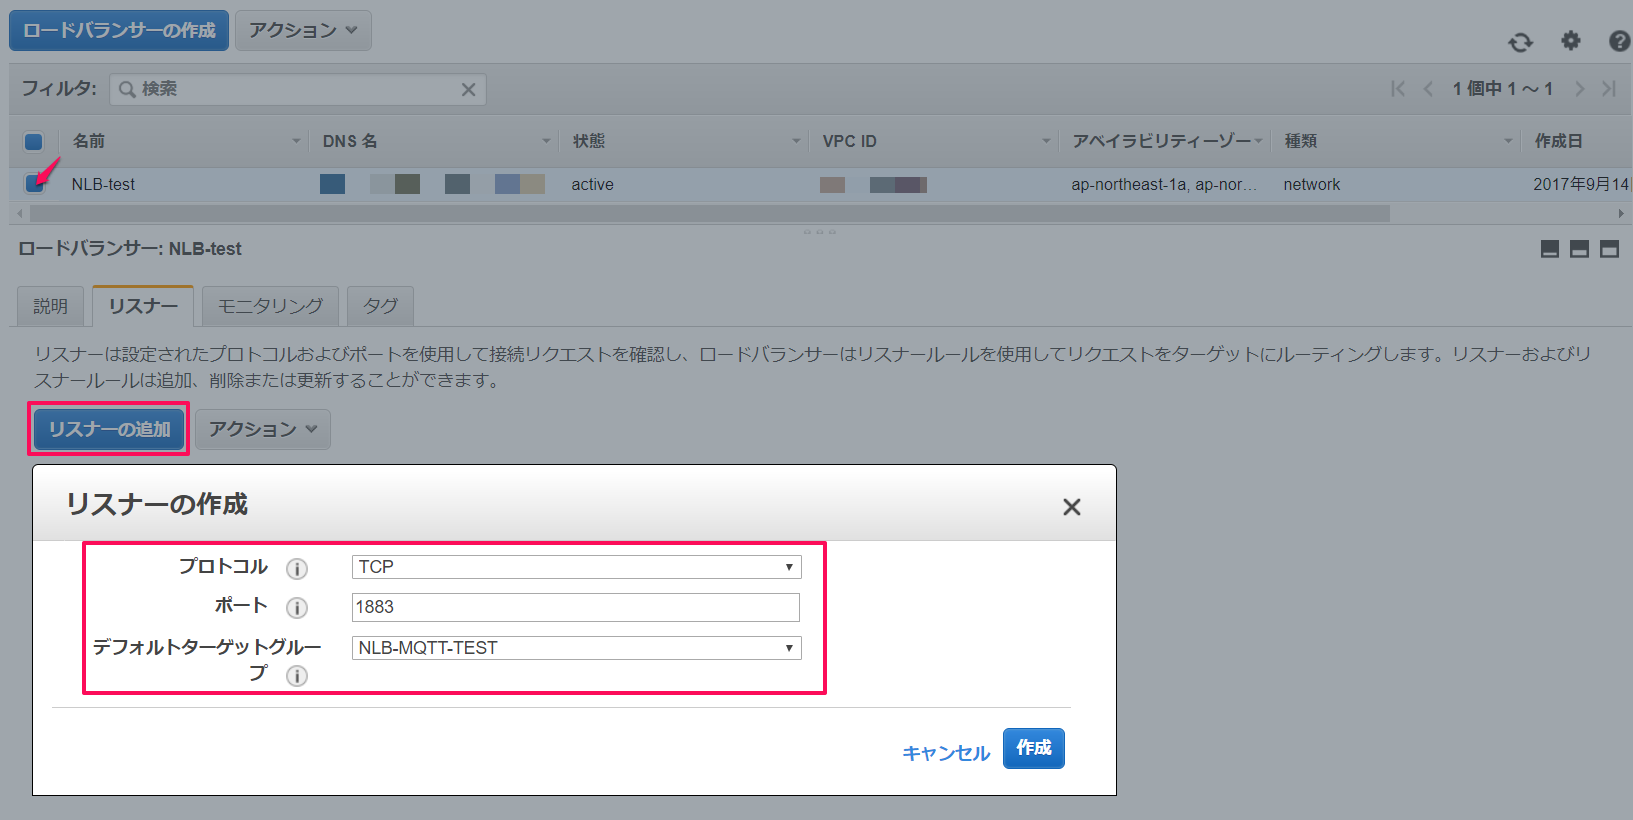
NLBに作成したターゲットグループを設定します。
ヘルスチェックが通っていることを確認し疎通テストを行います。
接続テスト
MQTTブローカーはmosquitto、
MQTTクライアントはMQTT.fxを使用しました。
mosquittoとMQTT.fxの導入は以下記事の手順に従って設定を行いました。
AWS IoTとデバイスの通信をEC2のMQTTブローカーでブリッジさせてみる
AWS IoTを始めよう -MQTTの設定(MQTT.fx編)
まずはローカルに対してメッセージを送信してみます。
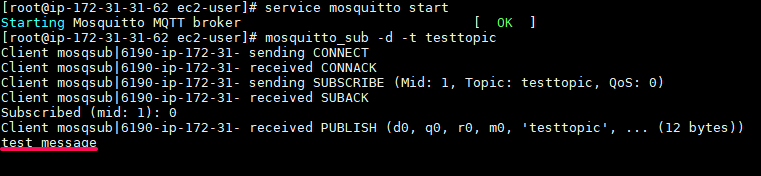
受信側で以下コマンドを入力し受信待ち
受信側で以下コマンドを入力し受信待ち
mosquitto_sub -d -t testtopic
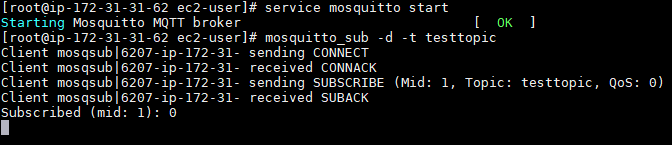
送信側でメッセージをpublishすると
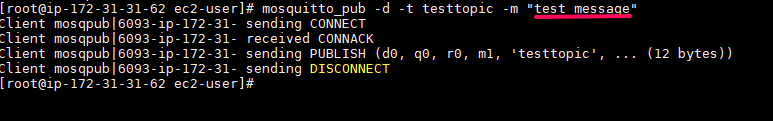
受信側に表示されました。
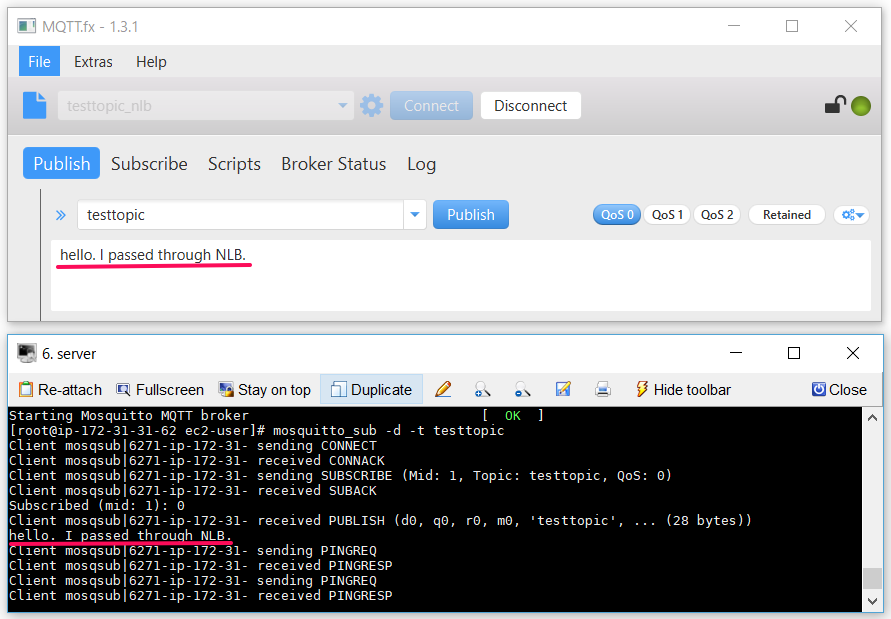
次にMQTT.fxでNLBを通してメッセージをpublishしてみます。
MQTT.fxのインストールに関しては以下の記事で紹介しています。
AWS IoTを始めよう -MQTTの設定(MQTT.fx編)-
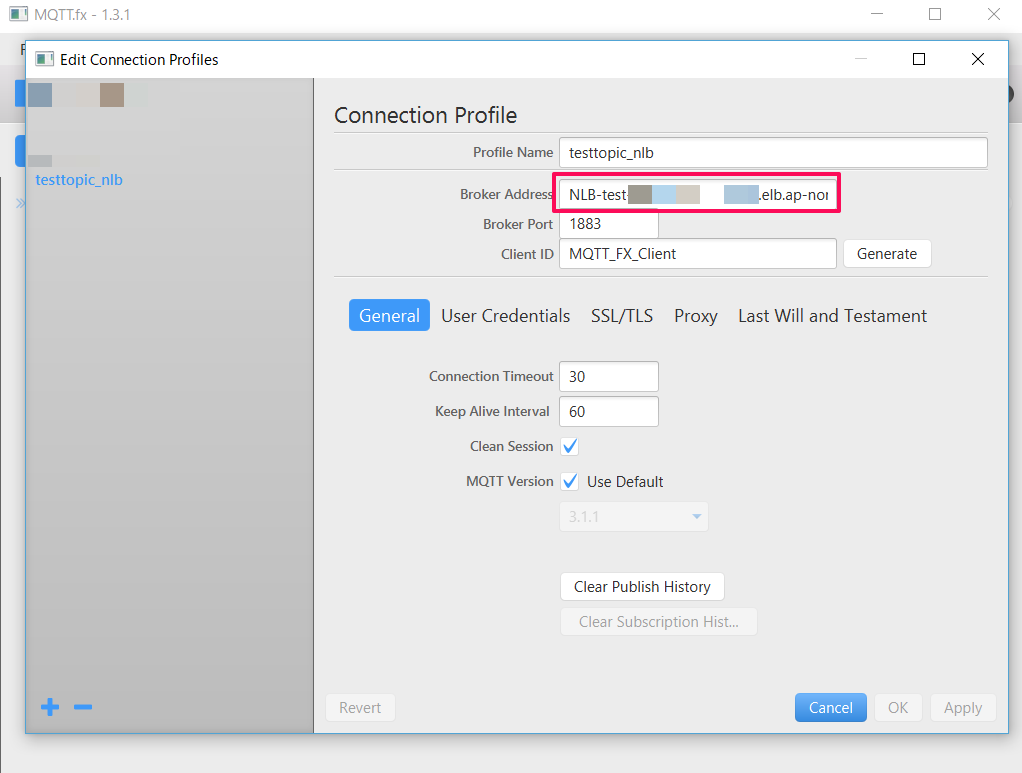
接続プロファイルでアドレスにNLBのエンドポイントを指定します。
サーバ側で待機しメッセージをpublishすると
次回は負荷分散が行われているかの確認を行います。
またお会いしましょう!

