ブラウザからHTTP通信が出来ることを確認します。
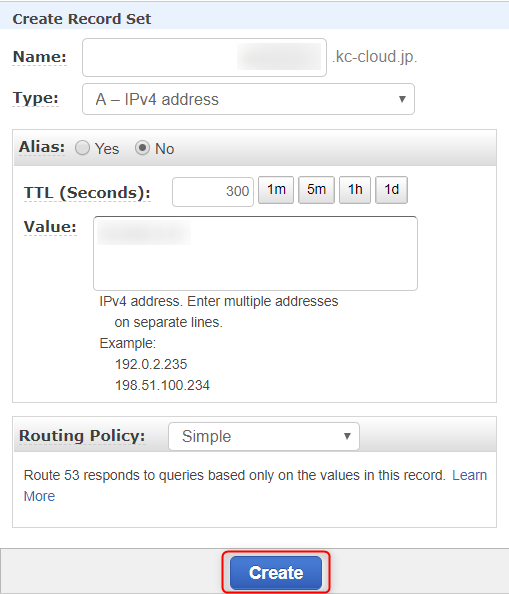
Route 53にサブドメイン作成
Route 53でkc-cloud.jpのサブドメインを作成します。
ブラウザからnginxサーバへ、作成したサブドメイン名でHTTPアクセス出来ることを確認します。
HTTPS設定
証明書を格納するディレクトリを作成します。
1$ cd /etc/pki2$ sudo mkdir nginxここでは証明書ファイル名、鍵ファイル名をそれぞれ、『server.crt』『server.key』としました。
証明書ファイル・鍵ファイルを格納したら、rootユーザのみがアクセス出来るように、ファイルの所有者・所有グループ・アクセス権限を設定します。
1$ cd nginx2$ sudo chown root:root server.crt3$ sudo chown root:root server.key4$ sudo chmod 400 server.crt5$ sudo chmod 400 server.key6$ ls -lh7total 8.0K8-r-------- 1 root root 3.5K XXX XX HH:mm server.crt9-r-------- 1 root root 1.7K XXX XX HH:mm server.keynginxの設定ファイルを編集します。
1$ sudo vi /etc/nginx/nginx.conf下記のように設定します。
1server {2 (省略)3 listen 443 ssl;4 (省略)5 ssl_certificate "/etc/pki/nginx/server.crt";6 ssl_certificate_key "/etc/pki/nginx/server.key";7 (省略)8 }nginxを再起動させます。
1$ sudo service nginx restartEC2インスタンスのセキュリティグループで、HTTPの許可を削除し、HTTPSを許可します。
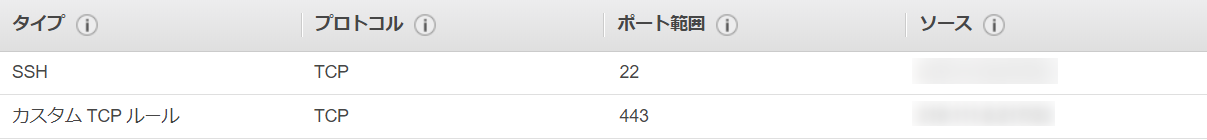
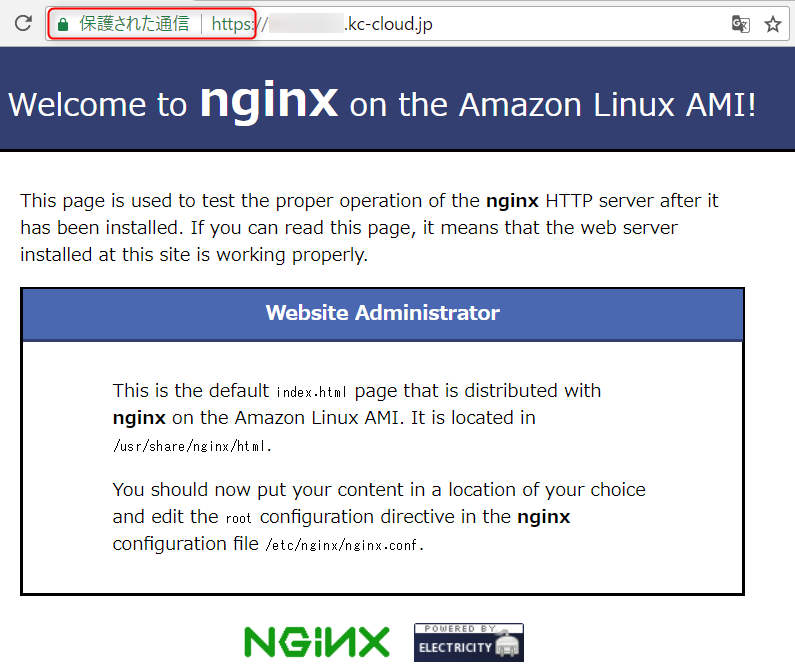
ブラウザからnginxサーバへ、HTTPS通信が出来ることを確認します。
おわりに
以上、AWSを利用してHTTPS配信するパターンの1つ、『EC2(+外部SSL証明書)』構成を検証しました。
Route 53やnginxの設定方法が簡単で、容易にHTTPS構成を構築出来た一方、まだまだ知らないことが多いとも感じました。もっと勉強していきたいと思います。
最後までお読み頂きありがとうございました。
**-----
最後にこのブログを運営するナレッジコミュニケーションの宣伝です。**
AWSを使えばWebサイトのHTTPS化は簡単にできますが、今回紹介したケースのうちどれが最適かはケースバイケースです。
自社でAWS上で運営しているサイトを7月までにHTTPS対応させたいけどどの方式が最適なのか迷っている、もしくはこの機会に自社サーバで運営しているWebサイトをクラウド化したい、等お困りのことがありましたらナレコムがお手伝いします。
Webサイトのインフラの設計から構築、運用、監視までまるっと[ナレコムAWSクラウドのマネージドプラン](https://kc-cloud.jp/service02.html)でサポートします。
詳しい話を聞いてみたい、自社サイトのSSL化を相談してみたい方はお電話か[お問い合わせフォーム](http://kc-cloud.jp/contact.html)からご連絡ください。