こんにちは!HEROです。
これまで『AWSセキュリティ編~リスクとコンプライアンス編~』を3回に渡ってご紹介してきました。
さて今回も引き続きリスクとコンプライアンス、クラウドセキュリティアライアンスの内容についてご紹介します!
▼これまでの記事は下記をご参照下さい。
◯クラウドセキュリティアライアンスとは?
※ こちらは前回ご紹介させていただきましたが、改めて確認しておきましょう!
クラウドセキュリティアライアンス(Cloud Security Alliance/CSA)は、「クラウドコンピューティングにおけるのセキュリティ保証を提供するためのベストプラクティスの利用を促進し、クラウドコンピューティングの使用に関する教育を提供することで、あらゆる形式のコンピューティングの保護を支援する目的を持った非営利組織です。
ソリューションプロバイダには富士通さんやgoogle、Citrix、アクセンチュアさんなどがいるようですね。
2008年にクラウドセキュリティについて注目され、クラウドセキュリティアライアンスの概念が生まれました。
また2011年の時点で8300人もの個人会員がいたようです。
さらにCSAではクラウドの利用者に対してCSAが想定している質問が用意されています。
セキュリティ、統制、およびプロセスに関する一連の質問も記載されており、この質問はセキュリティの評価など、幅広い用途に使用できます。AWSはこの質問に対し、回答しています。
では記載内容を見ていきましょう。
では記載内容を見ていきましょう。
◯データの保存先を任意に選べるのか?
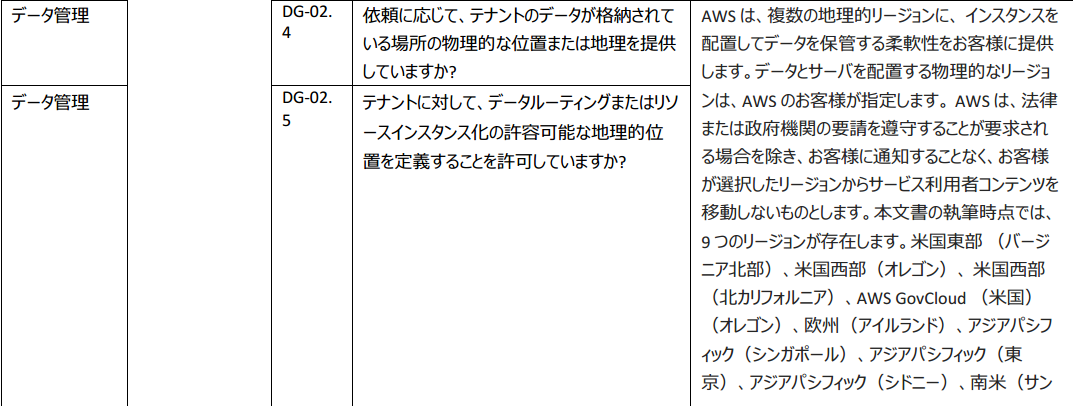
AWSでは世界各地のリージョンを選択可能です。実際にEC2等を立ち上げるときもプルダウンから任意のリージョンを選択可能です。
物理的に100km以上はなれた場所にや、国外にバックアップを保存しておきたいというお客様も多くいますね。
それぞれのデータセンターでAWSの強固なセキュリティが適用されています。
現在では9つのリージョンですが、近々利用可能になる北京リージョンも楽しみですね!
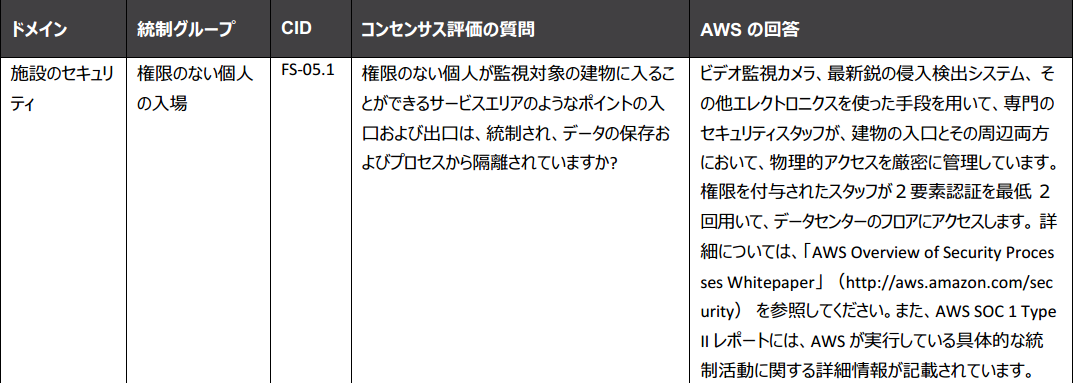
◯データセンターへの権限のない人の立ち入りはどうしているのか?