
こんにちは、TKです。
今回は最近追加されたVPCの機能エンドポイントについて使い方を説明します。
VPCエンドポイントについては下のURLで説明されています。
http://aws.typepad.com/aws_japan/2015/05/vpcendpointfors3.html
今回のサービスはVPC用エンドポイントを発行することで、今までパブリックネットワークでアクセスしていたS3に対してプライベートネットワークで接続できるようになるサービスです。
これにより、PublicIPを持たず外部接続ができないプライベートなインスタンスからS3へアクセスすることが可能となりました。
エンドポイント作成
まずVPCサービスからエンドポイントを発行しましょう。
コンソールにログインしてVPCのサービスを選択します。
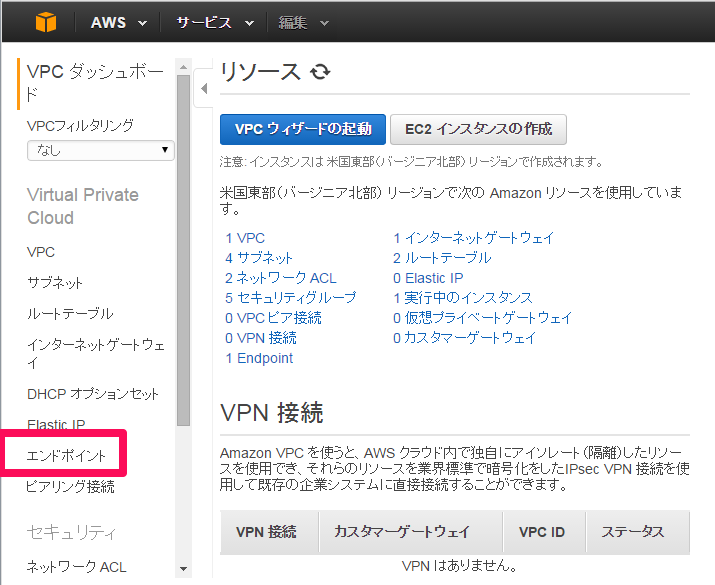
VPCの左メニューから「エンドポイント」を選択します。
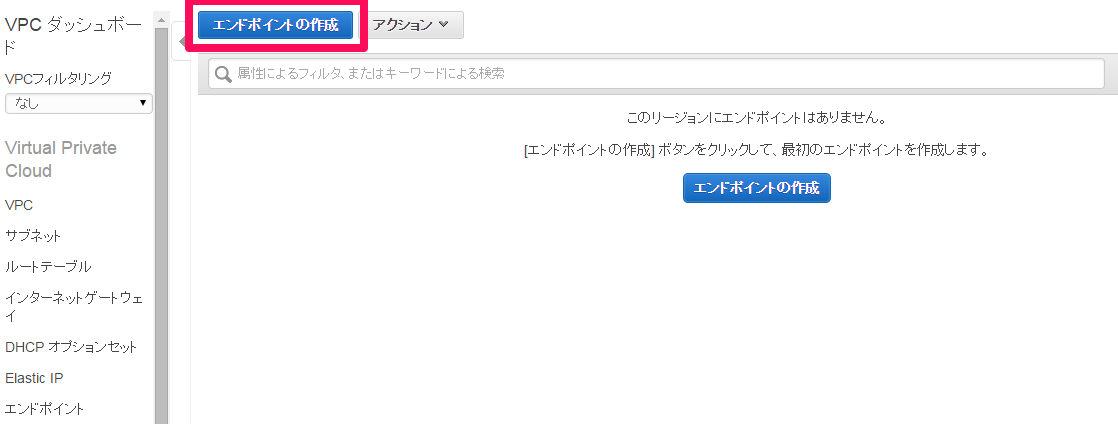
次に左上にある「エンドポイント」の作成を選択します。
始めにエンドポイントを作成するVPCを選択します。
次に作成するエンドポイントのポリシーを設定します。

今回はフルアクセスを選択します。
「次のステップ」を選択して進みます。

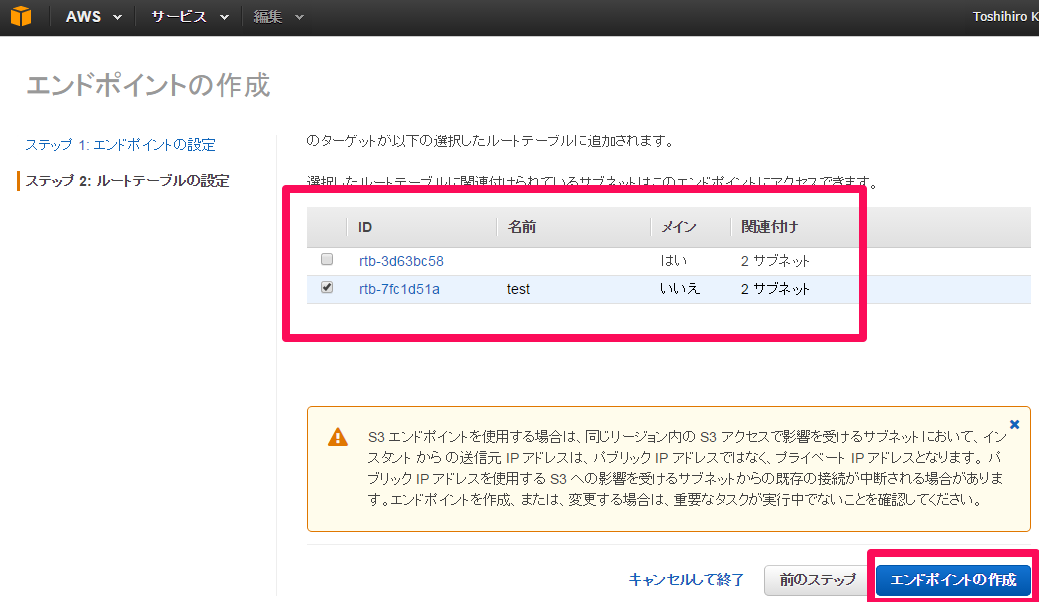
エンドポイントを作成するsubnetを選択します。
「次のステップ」を選ぶとエンドポイントが作成されます。
エンドポイント接続
エンドポイントを設定後、実際にエンドポイントに接続してみます。
S3にアクセスするサーバはプライベートサブネットに立てます。
そこにパブリックサブネットのサーバを踏み台にしてS3にアクセスするサーバへログインし接続します。
踏み台サーバについての作成は こちら を参照してください。
準備ができたらS3へ接続しましょう。
1# aws s3 ls --region 対応リージョン --recursive s3://接続URL/例 aws s3 ls –region ap-northeast-1 –recursive s3://test-url
接続が成功した場合、このコマンドでは対象URLにあるオブジェクト一覧を確認できます。

今回はVPCエンドポイントの使用方法を説明しました。
次回をお楽しみに!

