こんにちは!Narimasaです!
今回は、AWS IAMのインラインポリシーを使ってサポートセンターへのアクセスを制限する手順について紹介します。
サポートセンターへのアクセス制限をする意義
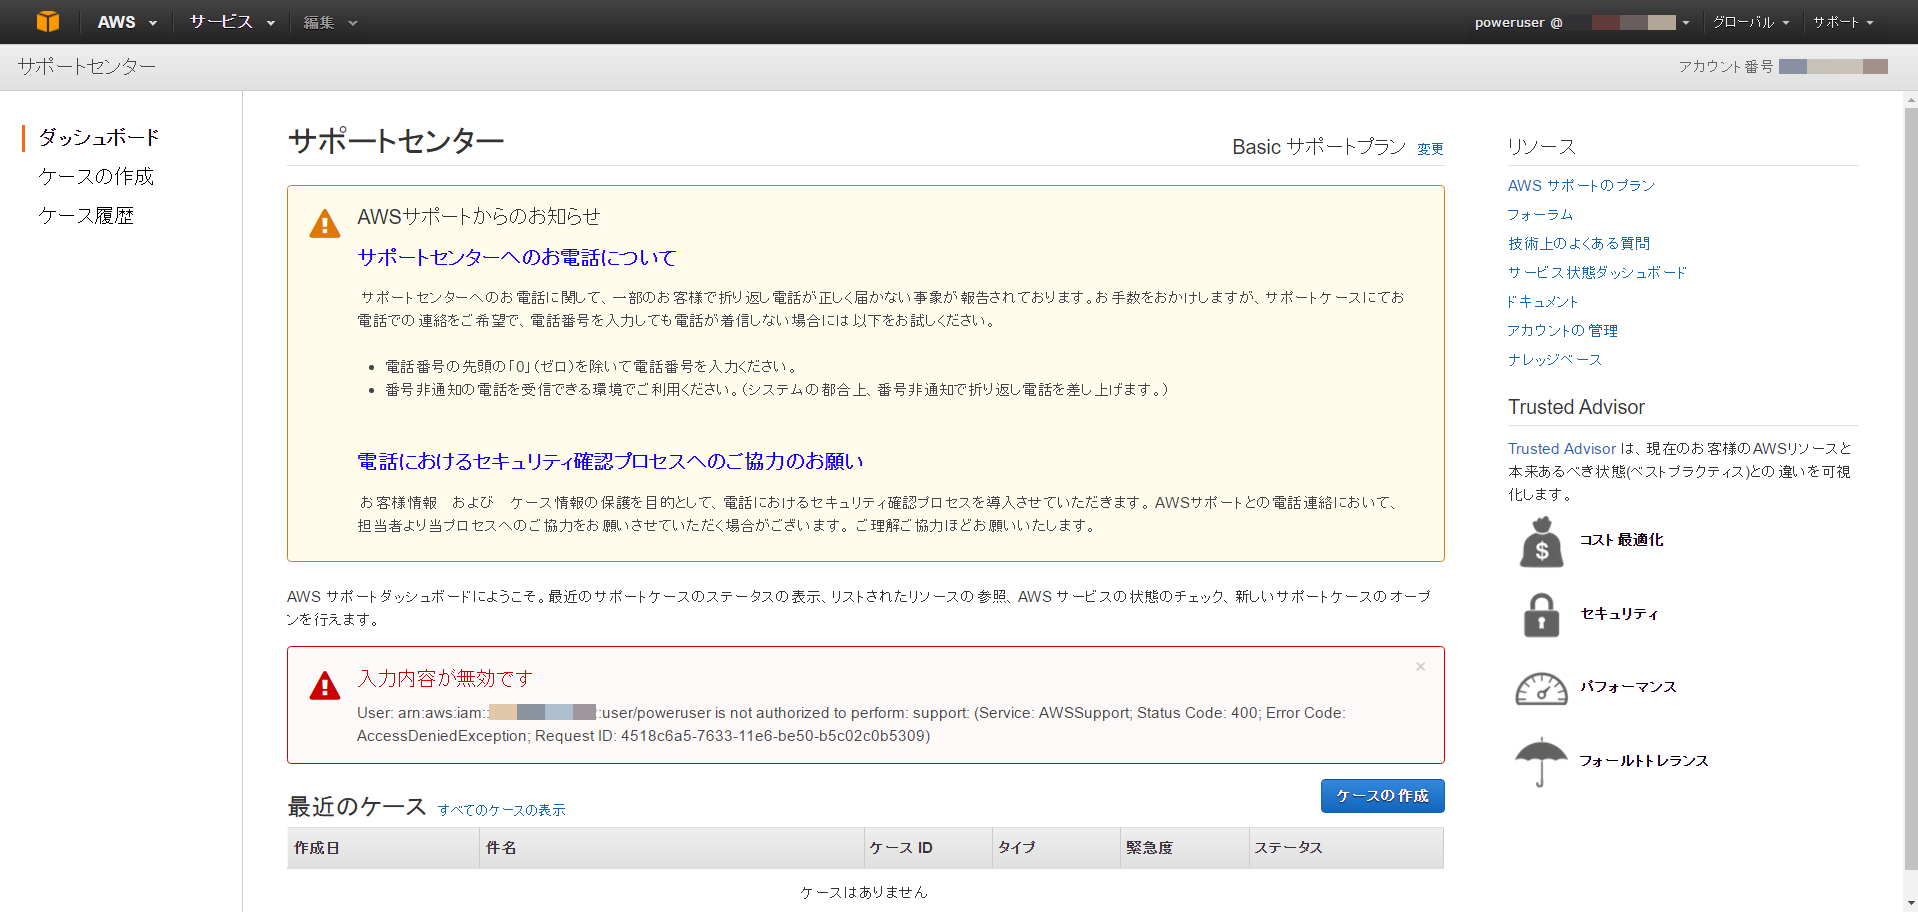
IAMユーザーの管理ポリシーを使って「AdministratorAccess」や「PowerUserAccess」の権限を設定している場合、
サポートセンターへの問い合わせに対して制限がかかっていない状態となります。
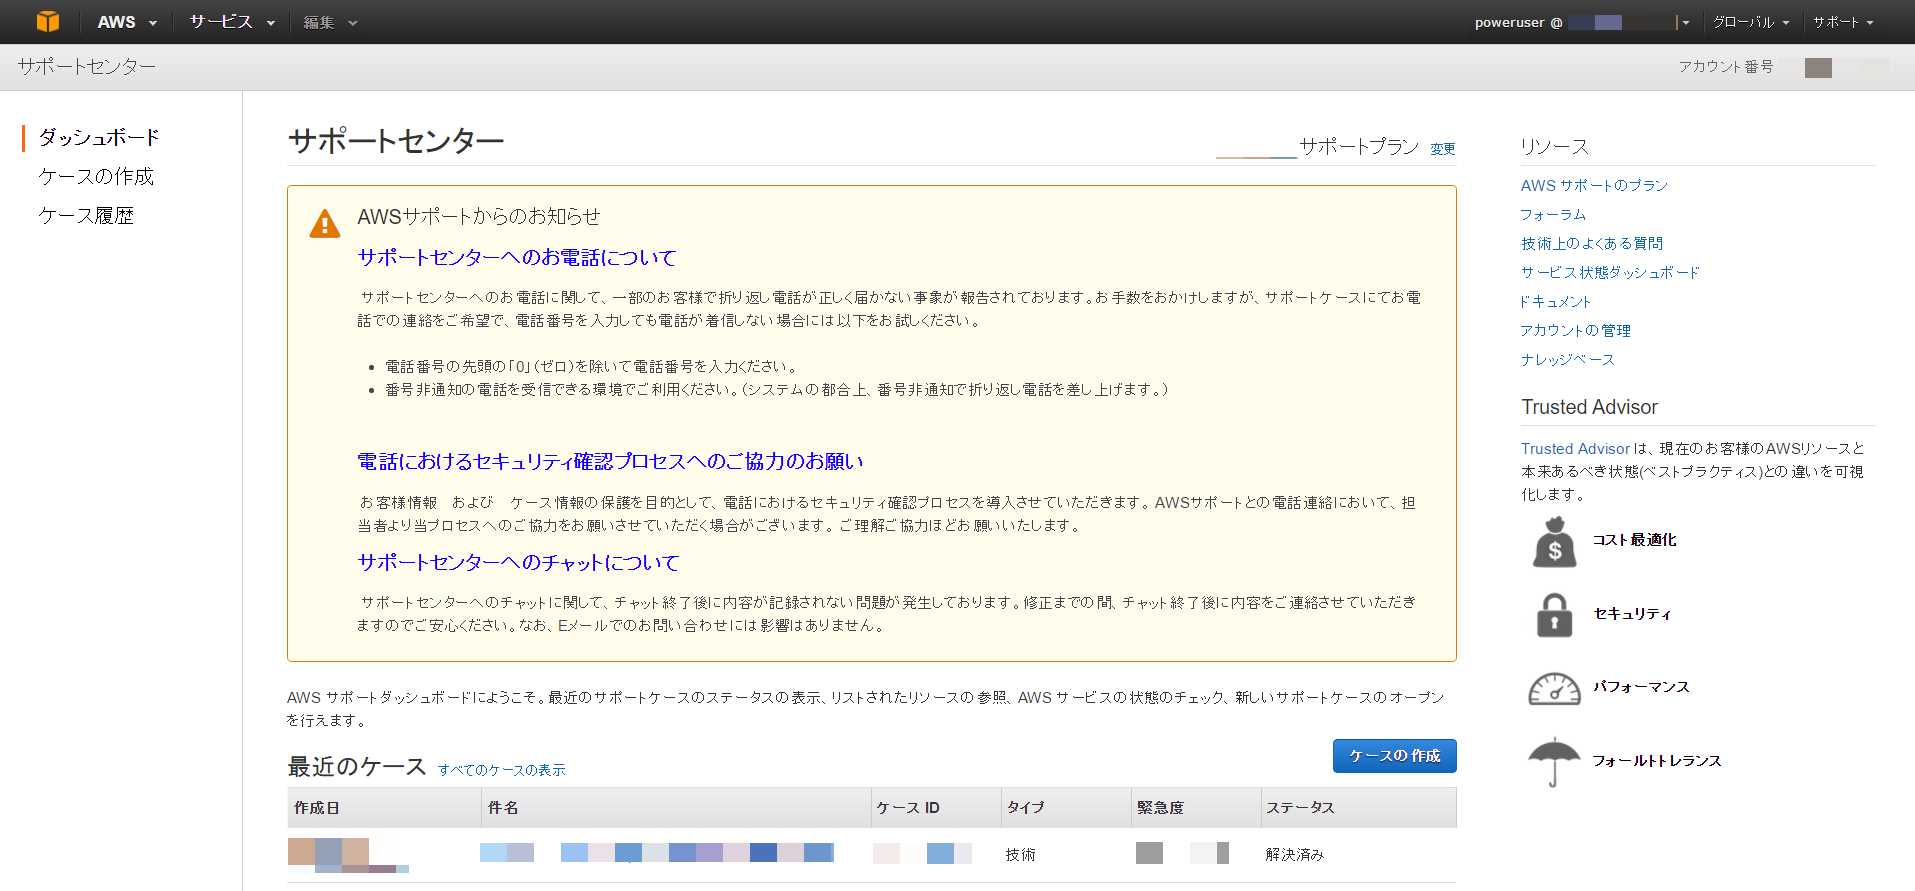
「部署毎にIAMユーザー割り振っているけど、問い合わせ管理用ユーザーは別に作りたい」
「協力会社にPowerUserAccess権限を渡しているけど、勝手にサポートへの問い合わせをされると困る」
というように、PowerUserAccess等にしているけど、問い合わせは制限したい場合に有効です。
設定手順
制限をかけたいIAMユーザーの管理画面を開き、画面下部の「インラインポリシー」から設定を行います。
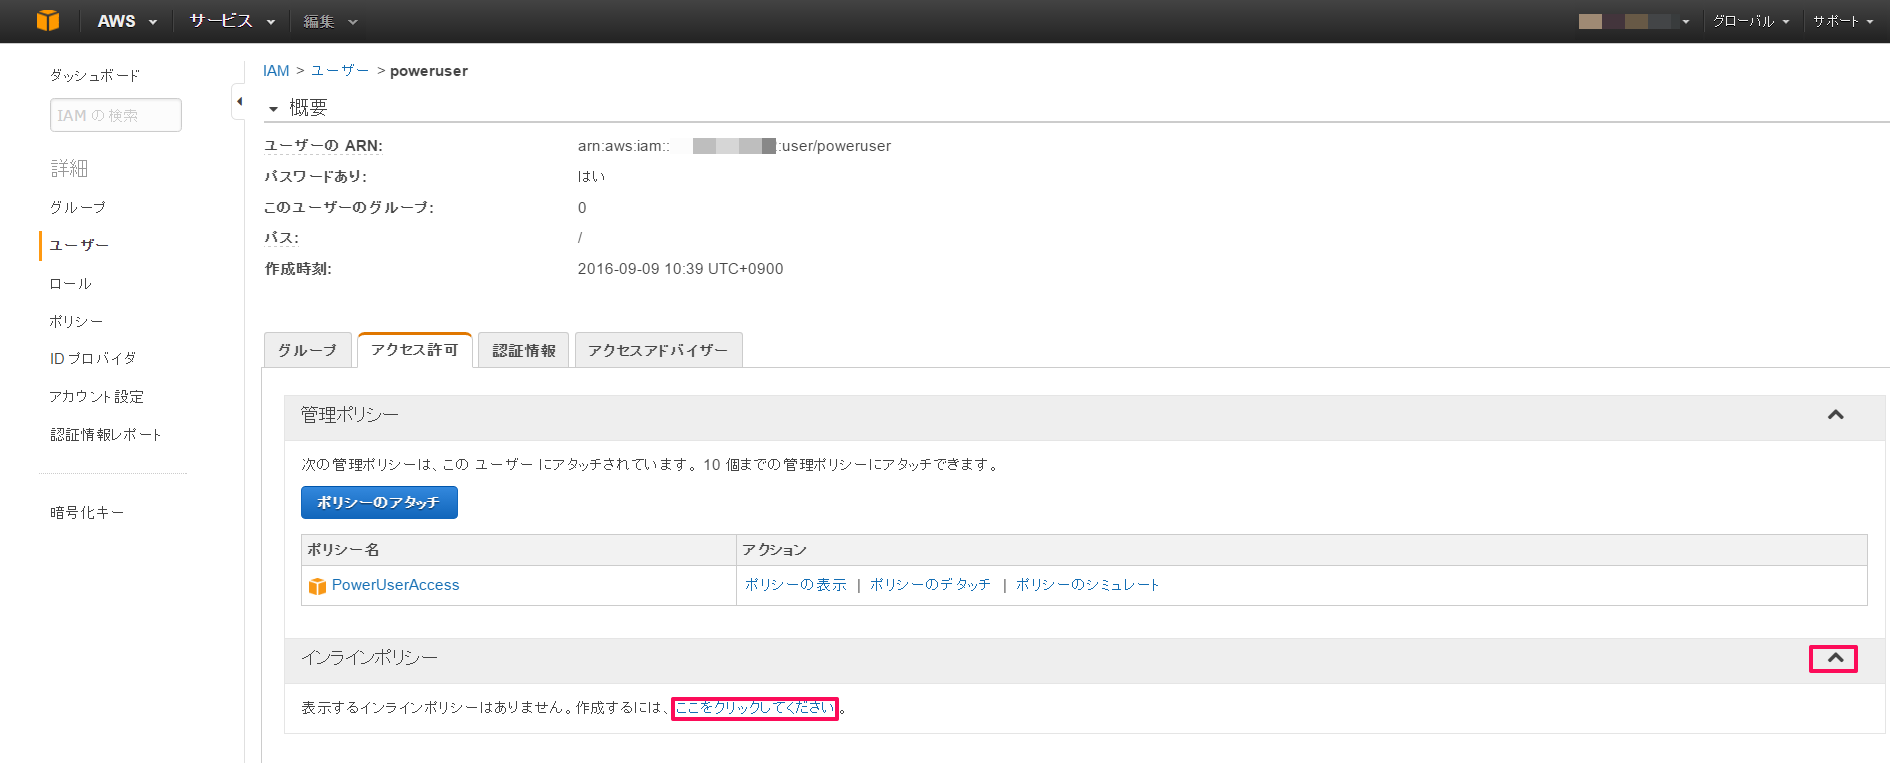
自作する必要があります。
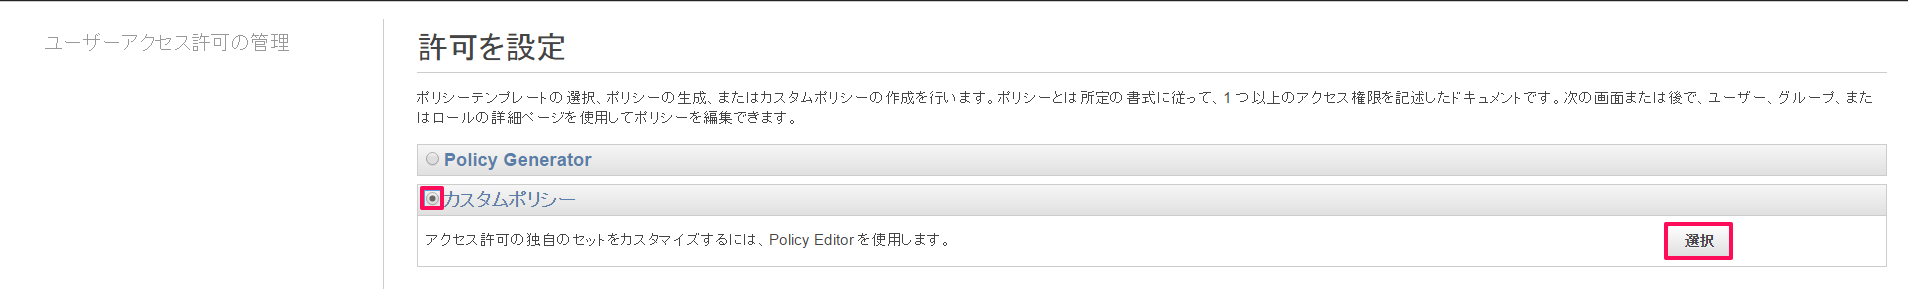
ポリシードキュメントに記載する項目は下記です。
記載後「ポリシーの検証」をクリックし、問題が無いことを確認したら「ポリシーの適用」をクリックします。
1{2 "Version": "2012-10-17",3 "Statement": [4 {5 "Effect": "Deny",6 "Action": [7 "support:*"8 ],9 "Resource": "*"10 }11 ]12}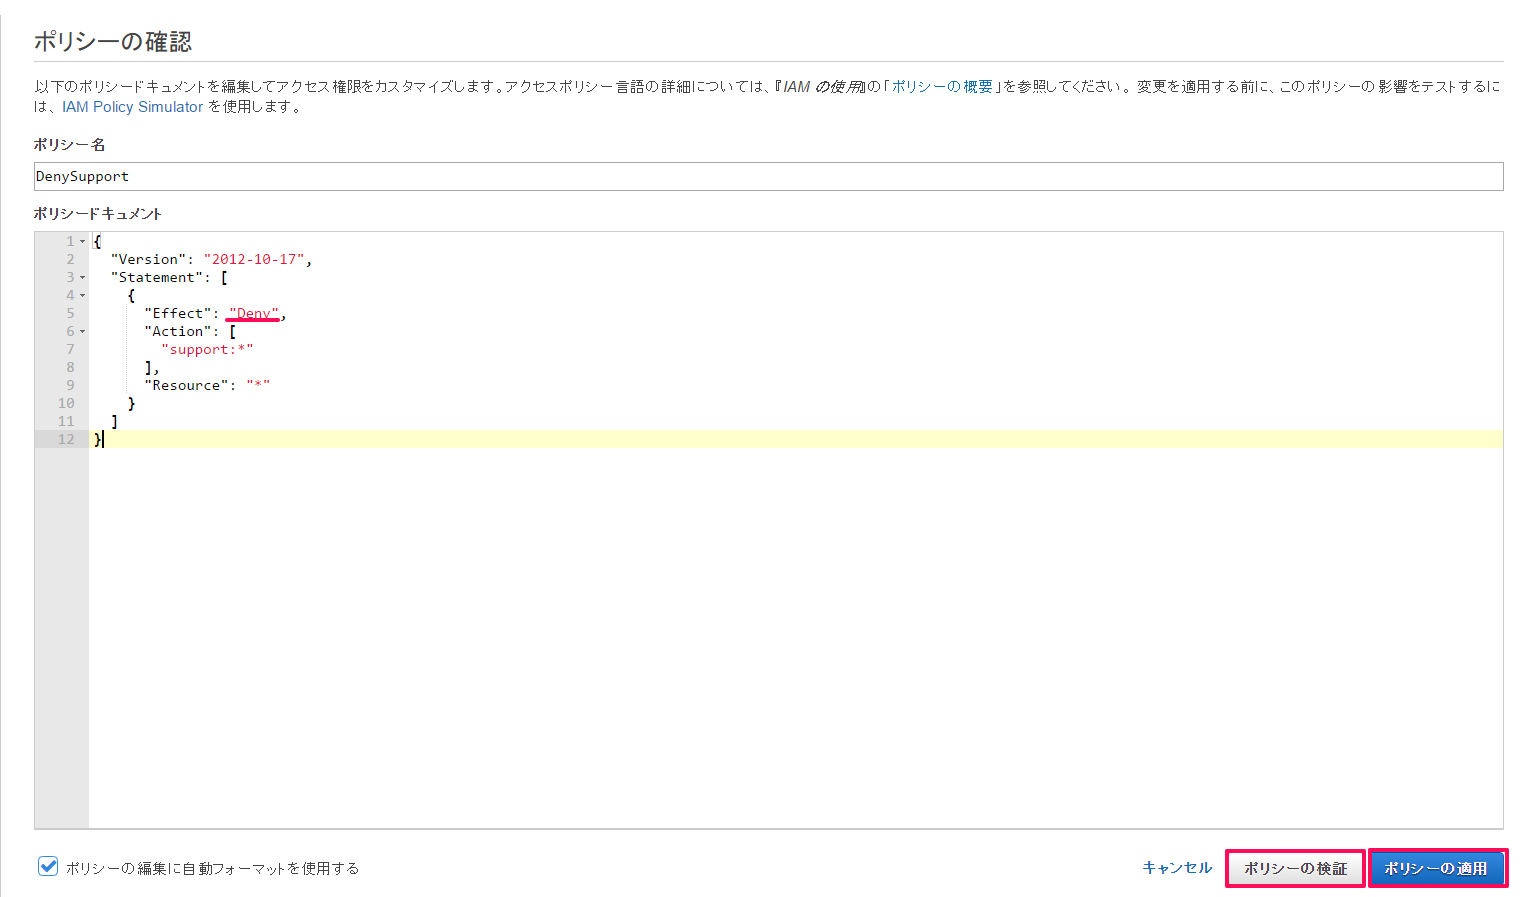
過去のケースが非表示になっています。