
こんにちは!Gです!
今回は、AWSのAMIのリポジトリにデフォルトで組み込まれているAIDEというツールを使い、サーバー内のファイルの改ざん検知をしてみます。
一回目の今回は、インスタンス内にAIDEをインストールし、ファイルが改ざんされたら、ログファイルに記録するまでの手順を紹介していきます。
1.EC2インスタンスへの接続
SSHを使いAmazon Linuxのインスタンスへと接続します。
パブリックIPと秘密鍵を予め用意しユーザー名はec2-userで接続します。
接続に成功したら、初めに sudo yum updateを入力しyumを最新版にアップデートします。
2.AIDEのインストールと設定
アップデートが完了したら実際にAIDEをインストールします。リポジトリが登録されているので、
1yum install aideと入力しインストールします。
次に設定ファイルの確認をしましょう。
1vi /etc/aide.confと入力し、設定ファイルの中身を確認致します。
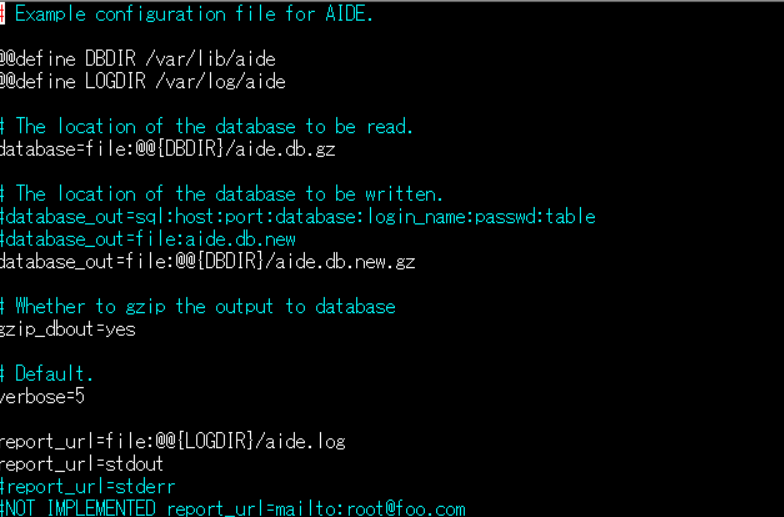
この設定ファイルで、どのファイルの改ざんを検知するか指定を行うことができます。
次にデータベースのアップデートを行います
それではAIDEの起動とデータベースの初期化を行います。
aide –init と入力しエンターキーを入力します。
少し時間を置くと、
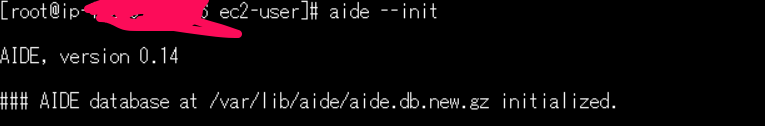
1ll /var/lib/aide2cd /var/lib/aide/3mv aide.db.new.gz aide.db.gz上記手順で準備は完了です。
3.改ざん検知
それでは実際に改ざん検知するファイルを操作してみましょう。
1Vim /root/.bash_profileで.bash_profileに適当な文字を入力します。
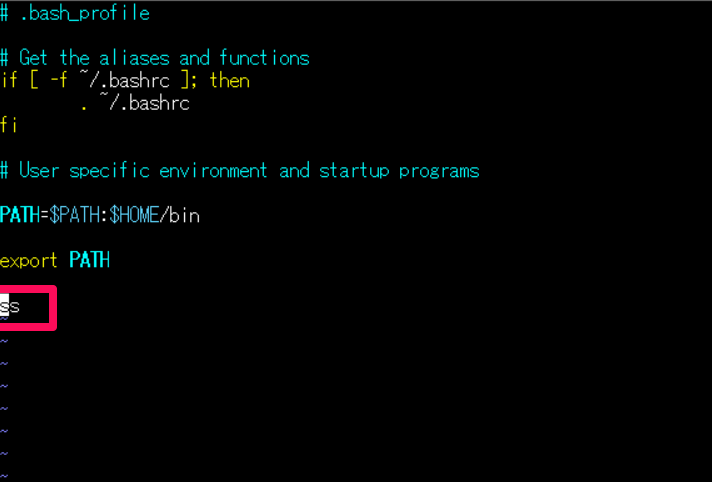
1aide –checkコマンドを入力すると先程編集したファイルが改ざんされていることがわかります。
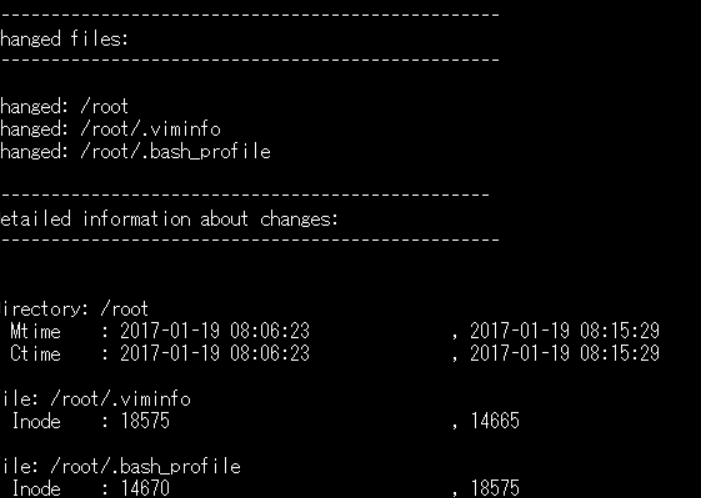
この情報はログとして、/var/log/aide/aide.logにも出力されています。
有償ソフトウェアでは定番の改ざん検知ですが、AWSのリポジトリ内にもこのようなツールが含まれているのでお試ししてみてはいかがでしょうか?
次回以降cloudwatchやメールでアラートを出す方法も書いていければと思います、次回もお楽しみに。

