
こんにちは!中の人です。
前回は、「 Amazon IAM編~IAMを使ってみよう!パート①~ 」をお話させて頂きました!
今回も引き続き、「Amazon IAM編~IAMを使ってみよう!パート②~」ということで、
「IAM(Identity and Access Management)について」をお話していきます。
今回のパート②では、 以下の様なユーザーを設定例としてAmazon IAMを作成します。
・S3+CloudFrontを利用したWebサイト「sample.com」に対して、
CloudFrontのみ操作できるアカウントを作成します。
・コンテンツ更新時にキャッシュを手動削除できるように、
CloudFrontからInvalidationのみを許可します。
では実際に設定をしてみましょう!
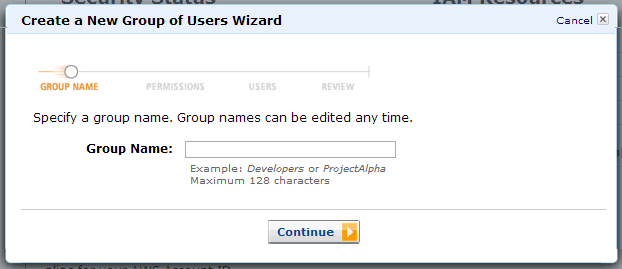
- Management Consoleの「IAM」から「Create a New Group of User」をクリックするとウィザードが立ち上がります。
以下のようなステップで設定をおこないます。
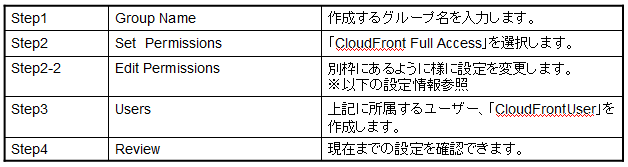
■Step2-2の設定情報
1{2 "Statement": [3 {4 "Action": [5 "s3:ListAllMyBuckets"6 ],7 "Effect": "Allow",8 "Resource": "arn:aws:s3:::*"9 },10 {11 "Action": [12 "cloudfront:*"13 ],14 "Effect": "Allow",15 "Resource": "*"16 }17 ]18}1920< Edit Permissions の変更後の情報>21{22 "Statement": [23 {24 "Action": [25 "s3:ListAllMyBuckets"26 ],27 "Effect": "Allow",28 "Resource": "arn:aws:s3:::*"29 },30 {31 "Action": [32 "cloudfront:CreateInvalidation",33 "cloudfront:ListInvalidations",34 "cloudfront:GetInvalidation",35 "cloudfront:ListDistributions",36 "cloudfront:GetDistribution",37 "cloudfront:ListStreamingDistributions",38 "cloudfront:GetStreamingDistribution"39 ],40 "Effect": "Allow",41 "Resource": "*"42}43 ]44}これで、設定作業は完了です!
では早速、新しく作成したアカウントでログインしてみましょう。
1. 以下、自分のIAMユーザーログイン用URLからログイン(※パスワードも入力します)
https://[12桁のアカウントID].signin.aws.amazon.com/console
- 通常のManagement Consoleと同じ画面が確認できると思います。
試しにEC2のinstancesをクリックしてみましょう。
インスタンス一覧部分に「You are not authorized to perform this operation.」と
表示されるが確認できます。
- ServiceからCloudFrontを選択します。
- 一通りの機能は選択することができますが、Edit等を行った時に上記と同じようにエラーが発生します。
- Invalidationのみ通常の操作が出来る事が確認できると思います。
更に様々な設定できる内容については、下記で確認することができます。
いかがでしたでしょうか?
IAMを利用することでサービスだけでなく、アクションや対象まで指定することが出来ますので、
色々な設定を試してみて下さい。
次回は「 Amazon CloudFront編~CloudFrontを使ってサイトを公開してみよう~ 」と題して、
Amazon CloudFrontを使ったサイトの公開方法についてお話していきたいと思います。
お楽しみに!

