
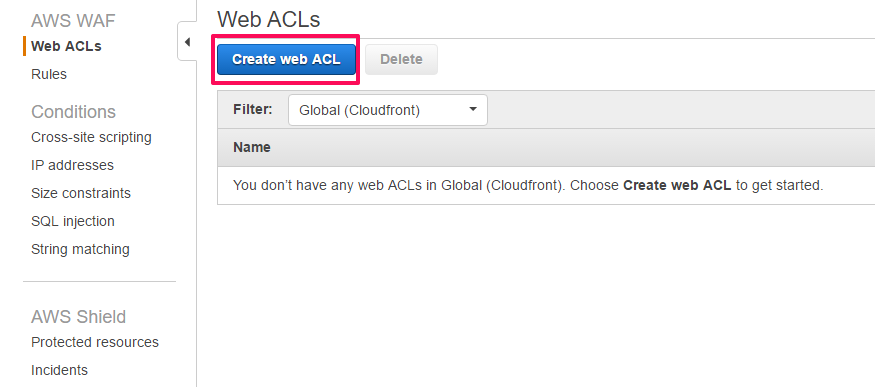
1、まずWAFメニューの「Web ACL」を選び、「Create ACL」を選択します。
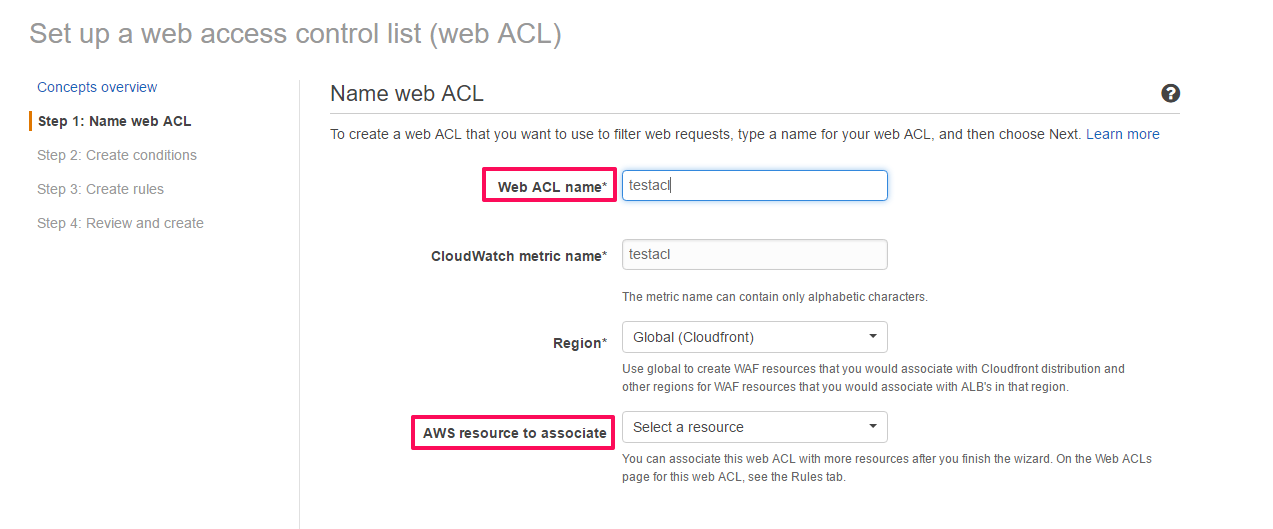
2、ACLではWAFを付けるターゲットを指定します。
「Web ACL Name」にWAF名を、「AWS resource to associate」にCloudfrontかALBを指定します。
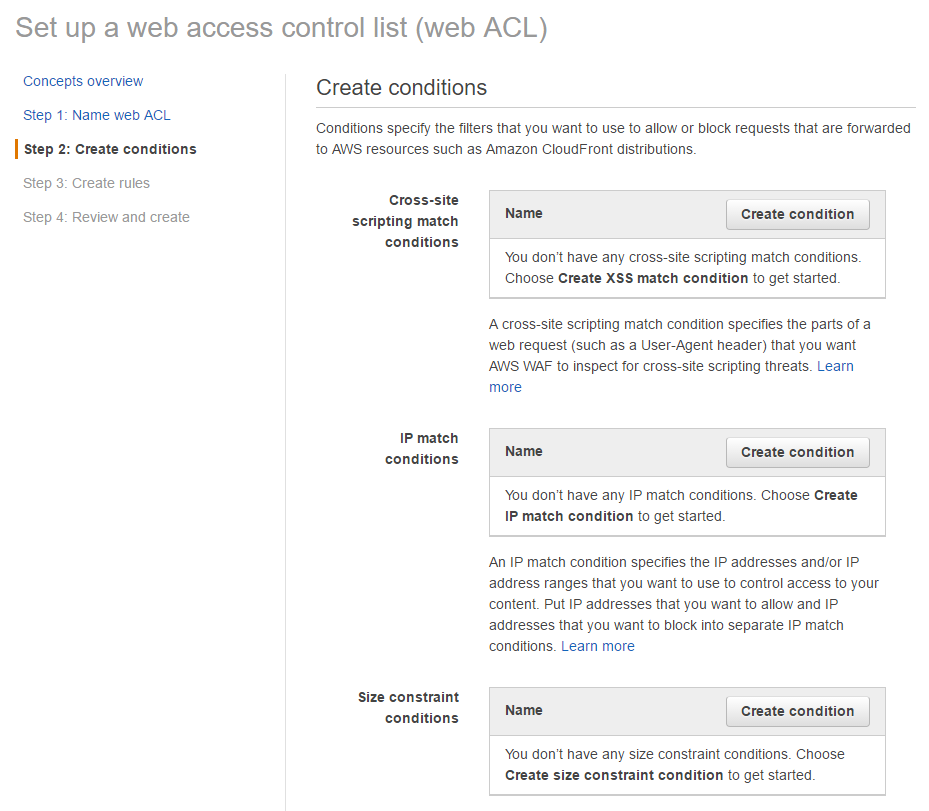
3、ACLの作成完了後、ACLに攻撃に対するフィルターを作成します。
「Create condition」のページで設定する攻撃対策を選択します。
今回は「cross-site scripting」を選択します。
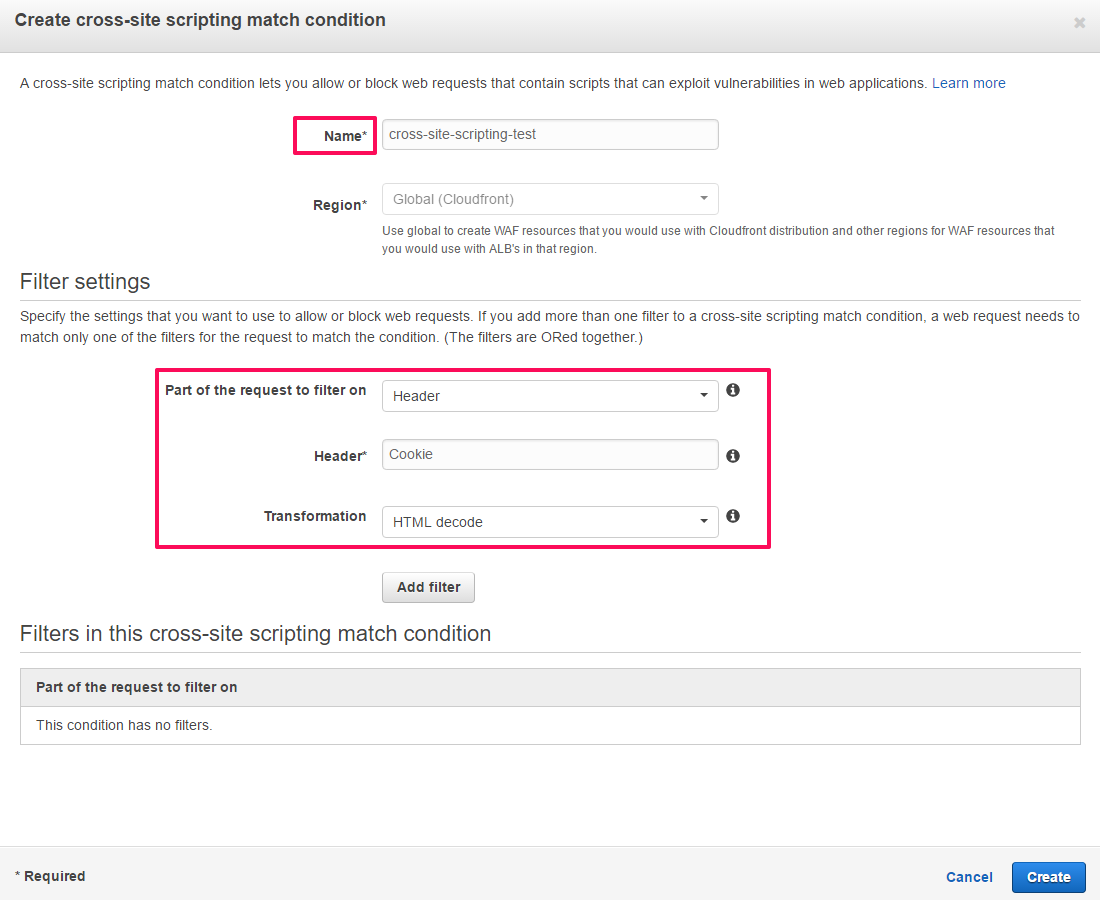
4、「Part of the request to filter on」では攻撃を検知するためのフィルターの箇所、
「Header*」にはフィルターで検知するヘッダーの内容、
「Transformation」にはチェックする際の変換方式を入力します。
5、フィルターの作成完了後、ルールを設定します。
「Create Rule」を選択します。
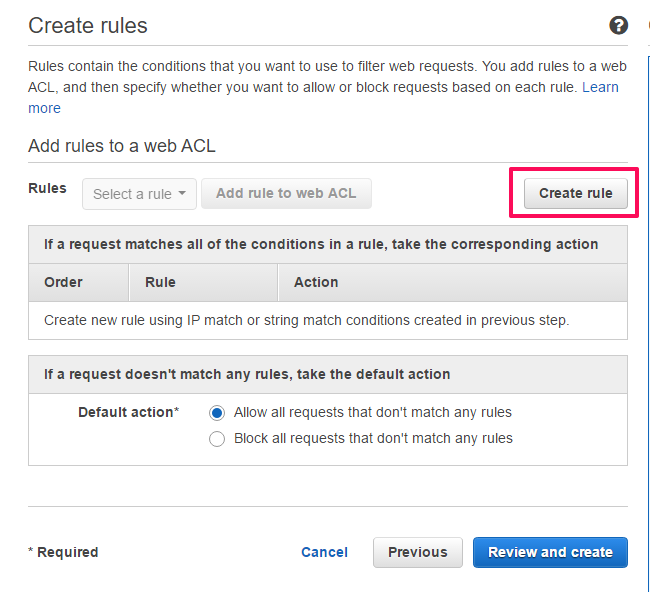
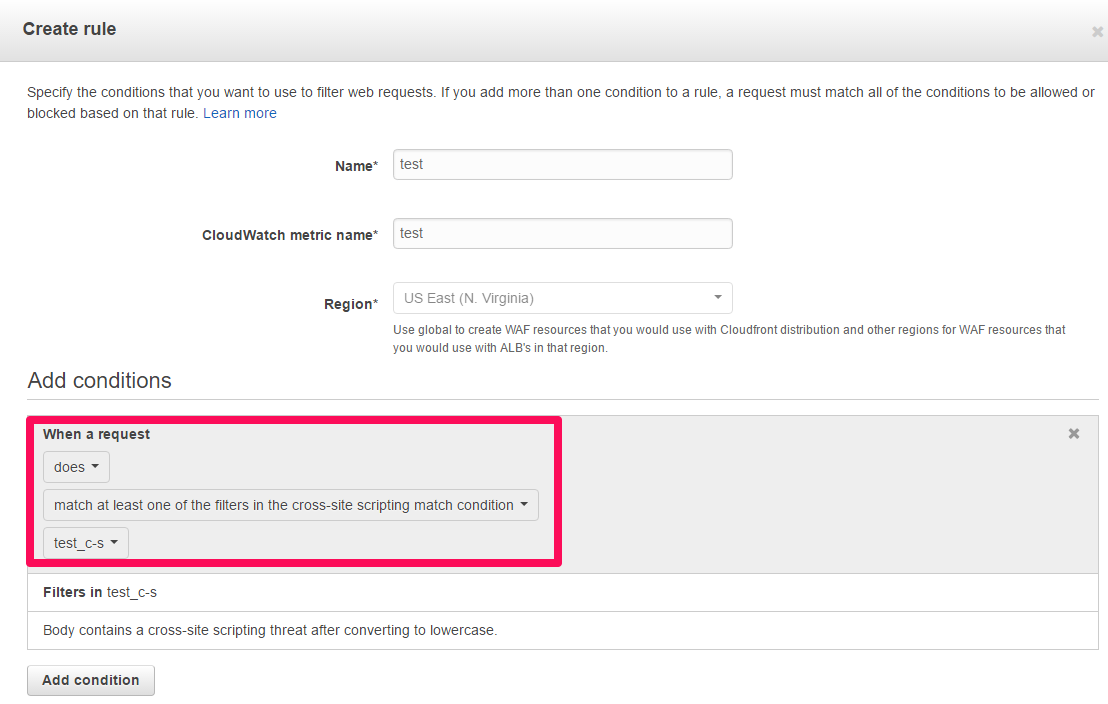
6、ルール名を記入し、「When a request」に「match at least one of the filters in the cross-site scripting match condition」を指定し、先ほど作成したフィルターを選択します。
ルールを作成すると選んだフィルターを検知した場合の挙動の設定が追加されています。
通すのであれば「Allow」、遮断する場合は「block」、数を数える場合は「count」になります。
「If a request doesn’t match any rules, take the default action」ではフィルターに引っかからないアクセスを遮断するか通すかを選択できます。
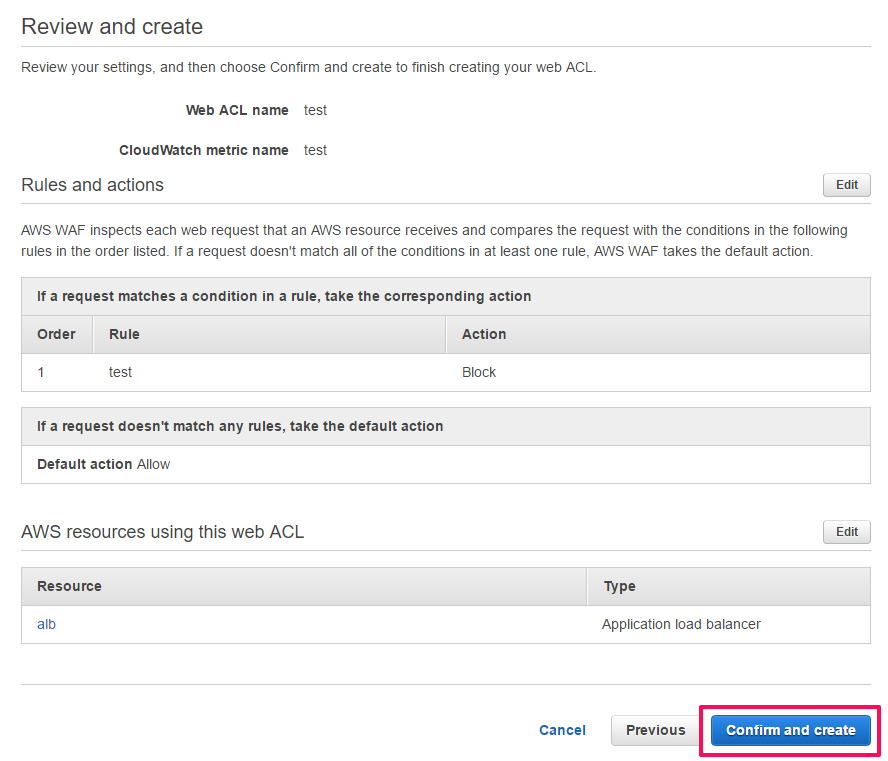
8、ここまでの設定を終えると確認画面となります。
「Confirm and cerate」を選択してWAFを立ち上げます。
これでWAFの設定は完了です。
今回はWAFの設定方法をご紹介しました。
次回はもっと詳しくWAFでどんなことができるかご紹介していきたいと思います。
次回をお楽しみに!

