
TKです。
今回は2017年のRe:inventで発表されたAmazon GuardDutyの設定方法についてご紹介したいと思います。
Amazon GuardDutyとは
Amazon GuardDuty とは. Amazon GuardDuty は、VPC フローログおよび AWS CloudTrail イベントログを分析および処理する継続的なセキュリティモニタリングサービスです。
これを有効にすることで不正なアクセスや操作が自動的に検知されます。
Amazon GuardDutyの設定方法について
GuardDutyは簡単に設定することが可能です。
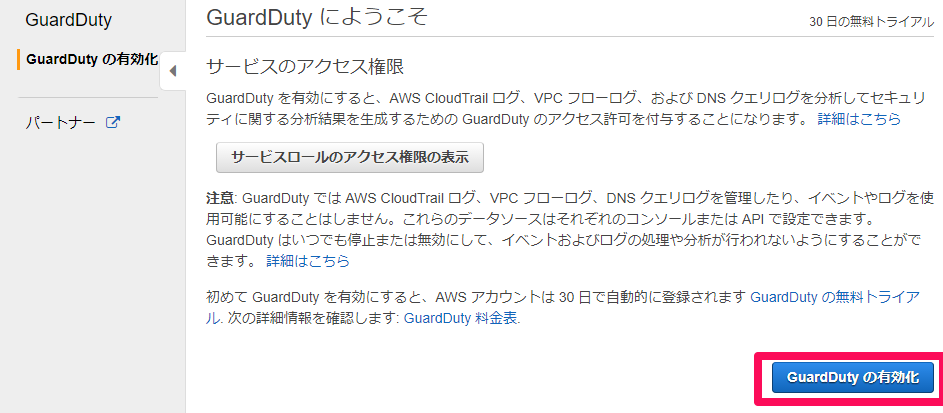
1、 コンソールでGuardDutyのサービスを選択します。
2、 「GuardDutyの有効化」画面で「GuardDutyの有効化」を選択します。
3、 GuardDutyが有効化されます。
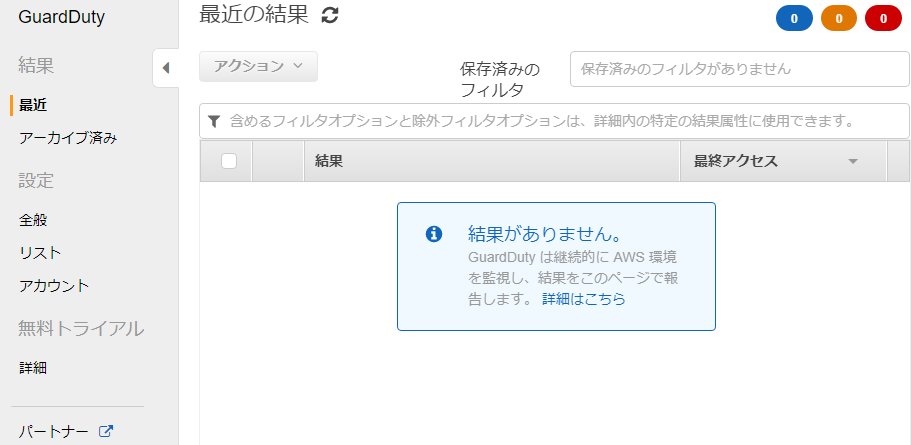
これでGuardDutyの設定は完了です。
GuardDutyで検知した結果は「最近の結果」の画面に表示されます。
Amazon GuardDutyの設定について
GuardDutyのその他設定についてご紹介します。
■全般
ここではGuardDutyのサービスアクセス権限、CloudWatch連携、GuardDutyの停止について設定ができます。
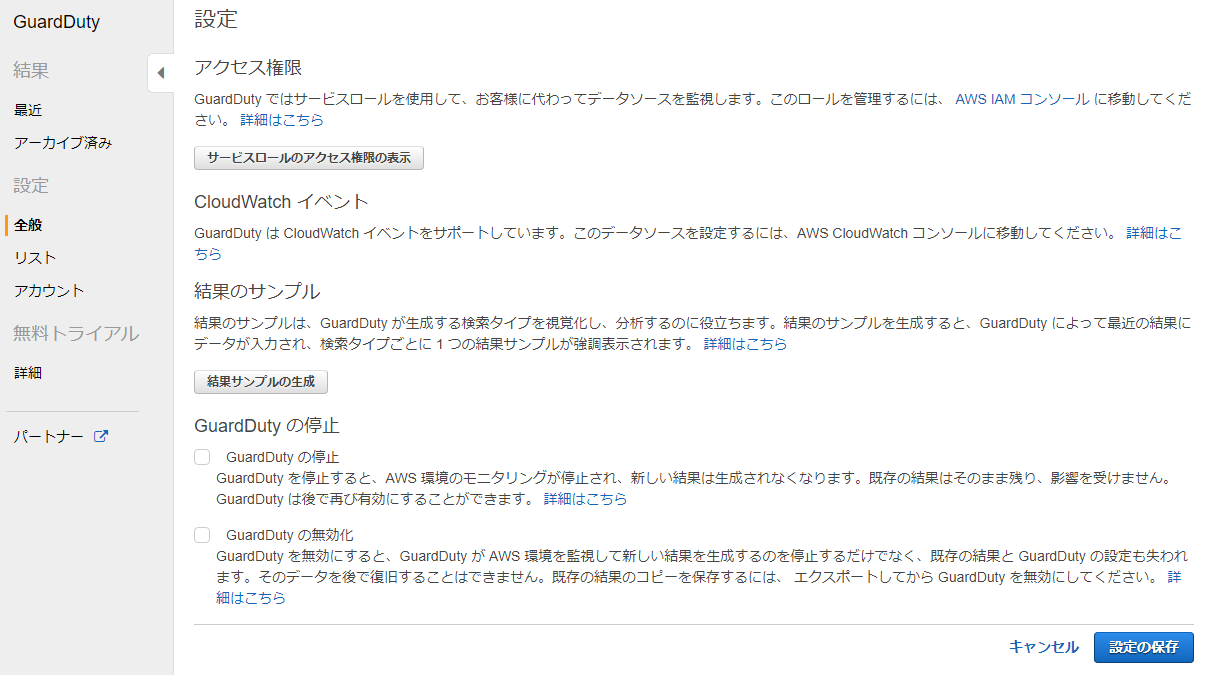
特定サービスをGuardDutyが検知するためにサービスへの操作権限を設定します。
・Clouwdwatch イベント
GuardDutyの動作をClouwdwatch イベントと連携し、アラート等の設定をつけることが可能になります。
・GuardDuty
GuardDutyを停止します。
現在の設定ごと消すか設定を残すか選択することができます。
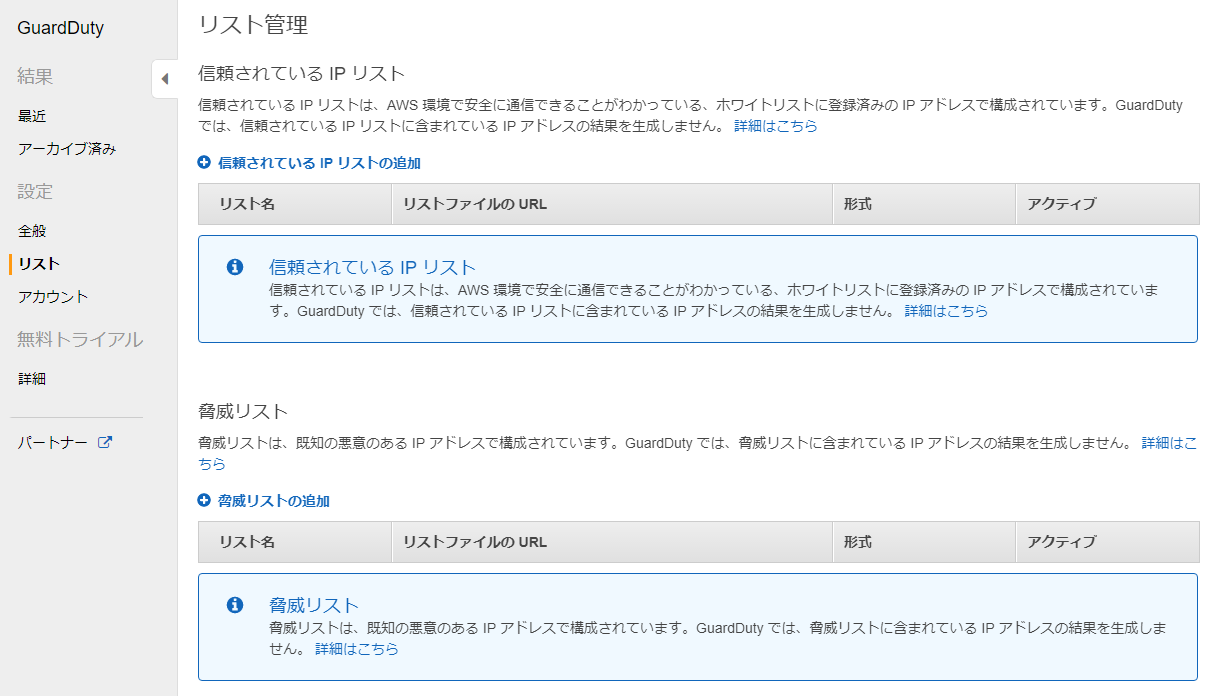
■リスト
ここではチェックしたいIPと対象外にしたいIPの設定が可能です。
■アカウント
GuardDutyを閲覧するためのアカウントを発行をすることができます。
今回は以上となります。
簡単に設定が可能ですぐに始めることが可能です。
30日の無料トライアルもありますのでぜひ使ってみてはどうでしょうか。
次回もお楽しみに!

