
こんにちは、TKです。
Re:Invent 2015で新しくInspectorがプレビューされたので使用してみます。
Inspectorについて
InspectorとはAWSで発表された新サービスで対象のインスタンスのセキュリティチェックをコンソール上で行えるサービスです。
今まで脆弱性試験のノウハウが無い場合、外部会社に委託する必要がありましたが、このサービスを使用することで脆弱性を見つけることができます。
検査できる項目は以下の通りです。
**・基本的な脆弱性チェック
・ネットワークセキュリティチェック
・認証関係のセキュリティチェック
・OSのセキュリティチェック
・アプリケーションセキュリティチェック
・PCI DSS 3.0 アセスメントに準じたセキュリティチェック**
Inspectorは使用する場合、対象サーバにエージェントのインストール及び、常時起動の設定が必要になります。
そちらの設定方法もご説明致します。
Inspectorの設定
Inspectorは対象インスタンスにエージェントが入っている必要があります。
対象のインスタンスにログインし、以下のコマンドを入力します。
1wget https://s3-us-west-2.amazonaws.com/inspector.agent.us-west-2/latest/install2sudo bash installインストールされた状態では既に起動まで行っているので起動設定は必要ありませんが、起動する場合は以下のコマンドで起動します。
1sudo /etc/init.d/inspector start次にマネジメントコンソールの「Inspector」サービスを選択します。
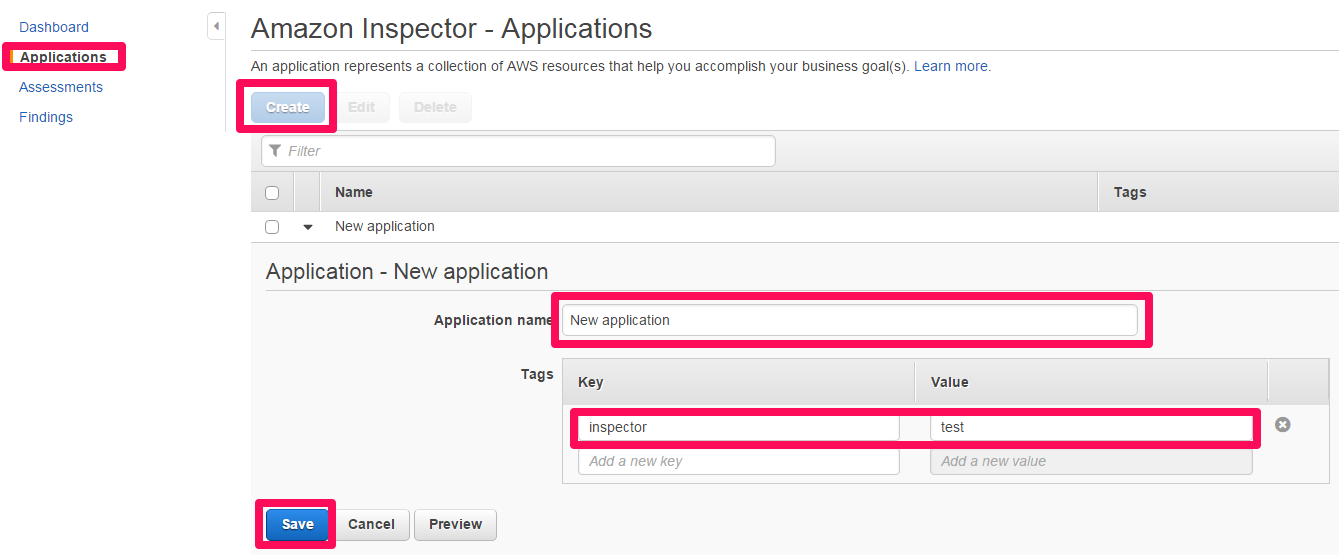
「Application」、「Create」を選択します。
スキャン対象になるインスタンスを指定します。
タグにkey名と値を入力し、対象のインスタンスのタグに同じものを設定します。
終わったら「Save」で記録します。
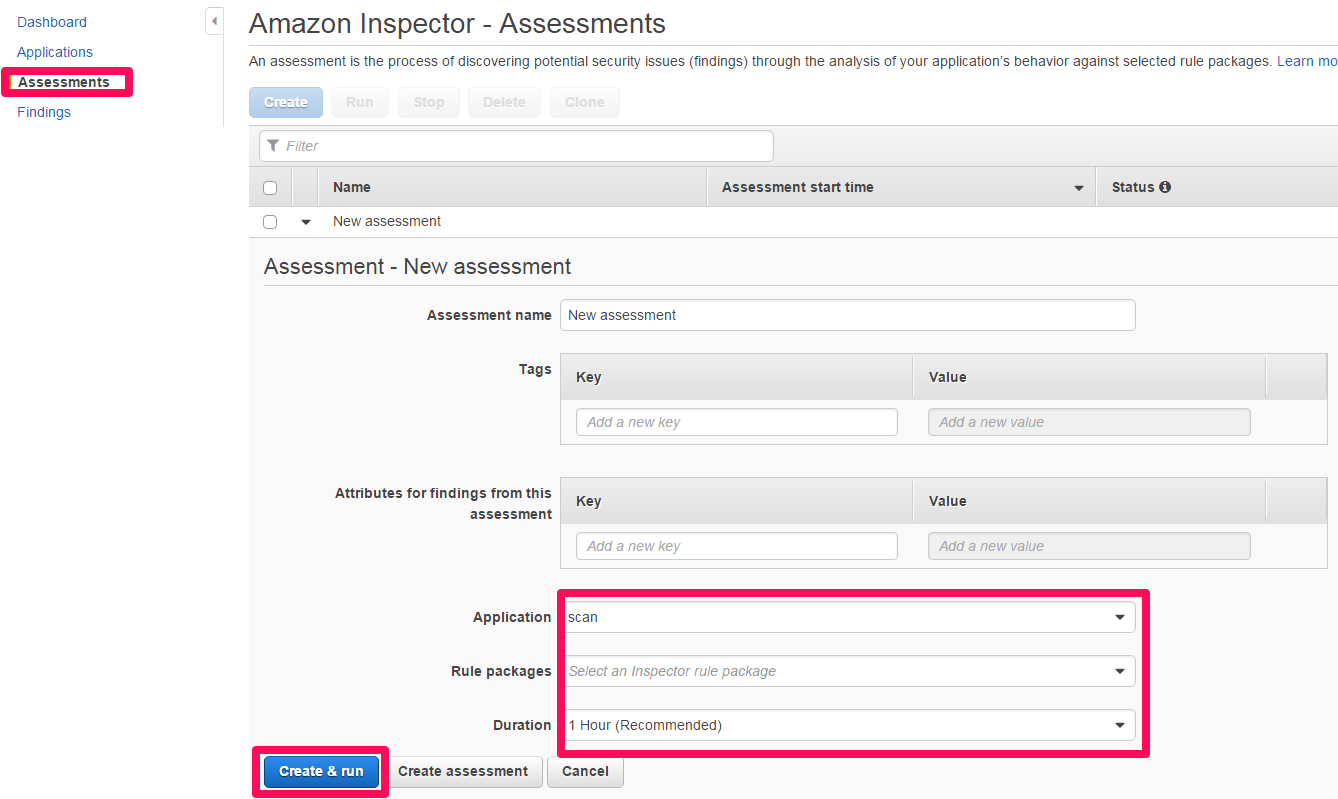
次に「Assessment」を選択して検査項目を入力します。
先ほどと同様「Create」を選択して新しい項目を作成します。
「Application」に先ほど作成した項目を指定、
「Rule packages」に検査項目を入力します。
今回は「Network Security Best Practices」を選択します。
一度に複数の項目を指定することもできます。
最後に「Duration」で検査時間を設定して「Create&run」で検査開始します。
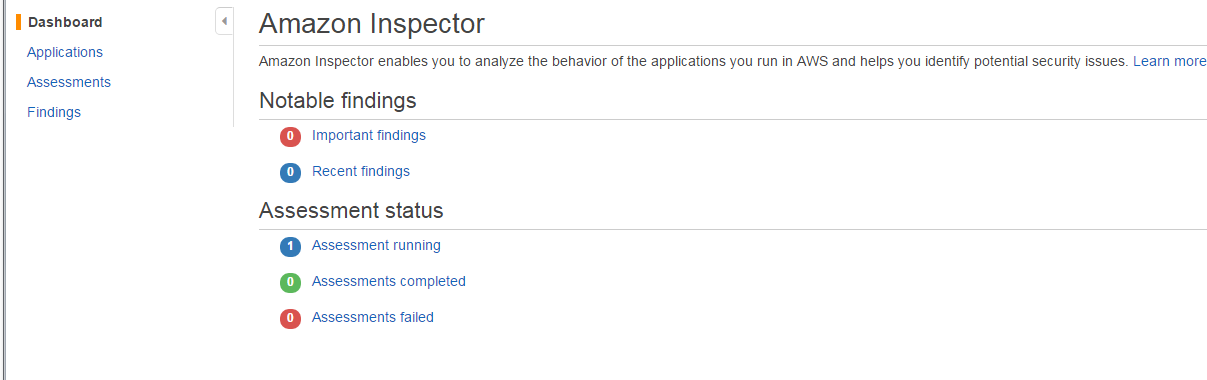
検査が開始されると「Dashboard」に「Assessment running」のカウントが増えます。
今回はInspectorの設定についてご紹介しました。
この機能が追加されればちょっとした小規模システムに簡単にセキュリティチェックを行うことができます。
次回は実際にどう検出されるかを確認して移行と思います。
次回をお楽しみに!

