
こんにちは、TKです。
今回は前回に引き続き海外からのアタックを防ぐためのAWSでできる防止策についてご説明したいと思います。
今回はCloudFrontで特定地域のみのアクセスを禁止する設定をご紹介いたします。
CloudFrontの地理的ディストリビューションの制限
CloudFrontには地理的ディストリビューションの制限を行う機能があります。
国単位の制限許可を行うことができます。
複数地域の指定ができますが、許可、拒否のどちらかの指定しかできません。
では実際に設定を行ってみます。
地域制限の実行
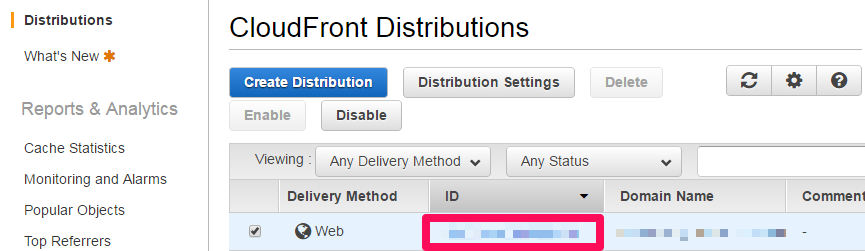
まず、CloudFrontの設定対象のディストリビューションを選択します。
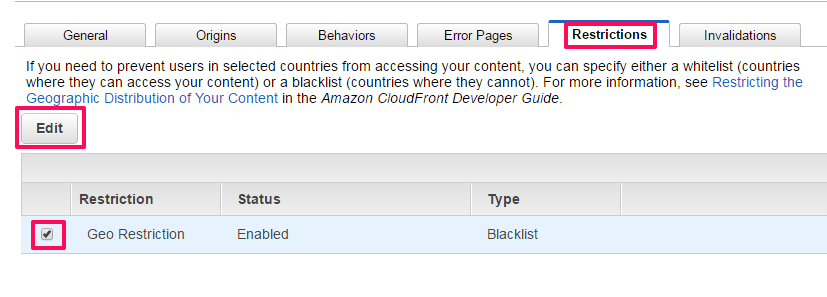
次にタブ一覧から「Restrictions」を選択します。
「Geo Restriction」の項目にチェックをつけ「Edit」を選択します。
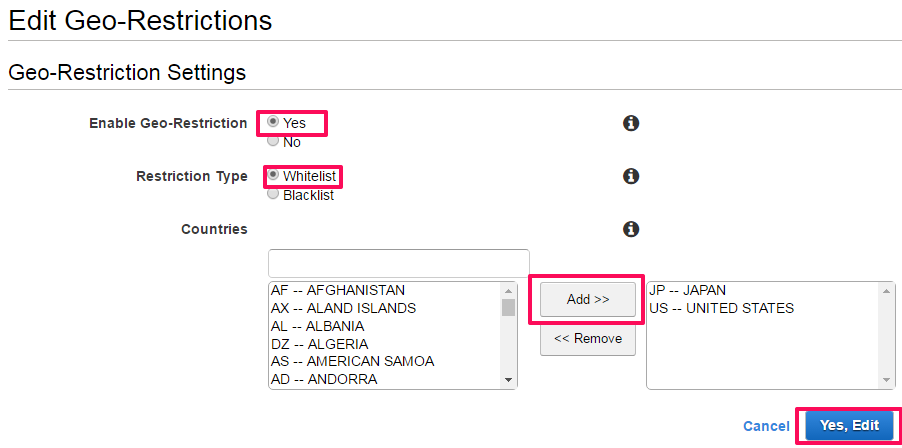
「Edit Geo-Restrictions」画面に入ります。
この画面で地域制限の設定を行います。
まず地域制限設定を有効にするため、「Enable Geo-Restriction」を「Yes」にします。
特定地域のみを許可する場合、「Restriction Type」を「Whitelist」にします。
逆に特定地域のみを拒否する場合は「Blacklist」を選択します。
次に指定する地域を「Countries」の左のリストから地域をチェックして、「Add」を押して右のリストに移動します。
選択が終わったら「Yes,Edit」を押して設定完了です。
簡単に海外からの攻撃を防ぐ手段についてご説明いたしました。
CloudFrontなら細かく指定することができ、設定も簡単なのでおすすめです。
アタックを防ぎたい場合は是非導入をご検討ください。
次回をお楽しみに!

