
今回想定する状況はサーバ内にFTPログイン用ユーザ、FTPA、FTPBが存在し、両方の接続情報を知っている開発会社に対し、FTPAのみIP接続制限をかけようと思います。
ファイルのやり取りに使用されるFTPですがセキュリティ的に接続ポートを絞りたい場合、AWSのセキュリティグループではFTPの接続ユーザ毎のIP制限はできません。
ではユーザ毎にIP制限をかけたい場合はどうすればいいでしょうか。
FTPのユーザ毎のIP制限
まず下記コマンドでftpのシステム設定ファイルを開きます。
1vi /etc/vsftpd/vsftpd.conf下記内容を末尾に記述します。
1pam_service_name=vsftpd1session_support=YES次に次のコマンドでftpのpam設定を変更します。
1vi /etc/pam.d/vsftpd以下の変更を行います。
1#account include password-auth1account required pam_access.so最後に以下のコマンドでアクセスルールのファイルを設定します。
1vi /etc/security/access.conf特定のIPを許可してそれ以外を拒否する設定の場合は以下となります。
1- : FTPA : ALL EXCEPT [IP].最後にFTPを再起動します。
1service vsftpd restartこれで設定は完了です。
許可していないIPから接続すると接続ができないことが確認できます。
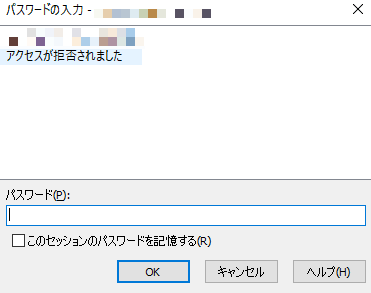
今回はFTPのユーザ別IP制限についてご説明しました。
FTPに限らずSSH等も同じ方法でIP制限をすることが可能です。
次回をお楽しみに!

