
こんにちは、TKです。
今回はAWS Artifactについてご紹介していきたいと思います。
AWS Artifactとは
AWS ArtifactとはAWS マネジメントコンソールからコンプライアンスレポートを一括で確認できるサービスです。
今までセキュリティやコンプライアンス情報 等について確認する際、AWS公式から必要なページを探して確認する必要がありました。
AWS Artifactはその確認の手間を省き、現状がどうなっているか評価情報を具体的に確認が可能で、
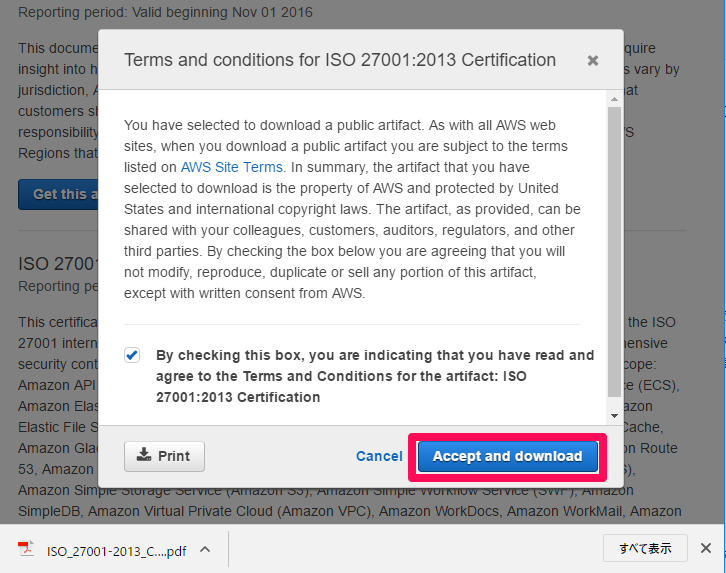
レポートをPDF形式でダウンロードすることが可能です。
そのため、情報をまとめて資料を作成するといった手間が大幅に削減されます。
ではどんな情報があるか確認してみます。
AWS Artifactのレポートの種類について
・Cloud Computing Compliance Controls Catalogue (C5)
ドイツBSI(国家安全保障局)によるクラウドに対する要件基準リストです。AWSのサービスに対する各評価を行っています。
・Global Financial Services Regulatory Principles
金融サービスについてのコンプライアンスについてのレポートです。AWSを使用する際に考慮しなければならないポイントについて記載されています。
・ISO認証, 9001, 27001, 27017, 27018
スイスのジュネーブに本部を置く非政府機関 International Organization for Standardization(国際標準化機構)による組織の品質や環境活動についての国際規格に準拠しているかのレポートになります。
9001は顧客満足向上と品質マネジメントシステムの継続的な改善を実現する国際規格、
27001は組織の情報管理に対するリスク管理について、
27017はクラウドサービスにおけるセキュリティ規格について、
27018はクラウド上の個人情報の保護規格について記載されています。
・PCI
サービスにおけるクレジットカード情報を安全に取り扱うための、クレジットカード業界のセキュリティ基準レポートです。
2016年7月11日から2017年7月10日までのレポートと2015年7月17日から2016年7月16日までのレポートが存在します。
・Quality Management System Overview
AWSを使用したサービス提供者に対しての、マネジメントシステムの評価です。
・SOC1,SOC2,SOC3
SOC(Service Organization Control)認証とは重要な準拠統制および目標を AWSがどのように達成したかを実証する、独立した第三者による審査報告書です。
SOC1はAWS の統制環境に関する説明、および AWS が定義した統制と目標の外部監査に関する説明、
SOC2はAWS の統制環境に関する説明、および AICPA (米国公認会計士協会) の信頼サービスのセキュリティと可用性の原則および基準を満たす AWS 統制の外部監査に関する説明、
SOC3はAWS が AICPA の信頼サービスのセキュリティと可用性の原則および基準を満たしていることを実証する公開レポートです。
以上になります。
今回はAWS Artifactについてご紹介いたしました。
これを使用することにより、AWSのコンプライアンスがとても分かりやすくなったと思います。
ご興味のある方は一度確認してみてください。
次回をお楽しみに!

