
1.ENIを利用出来るのはVPC環境の為、先ずはVPCを構築します。
※詳細な手順は 過去記事 をご参照下さい。
**
**
Secondary private addressを設定
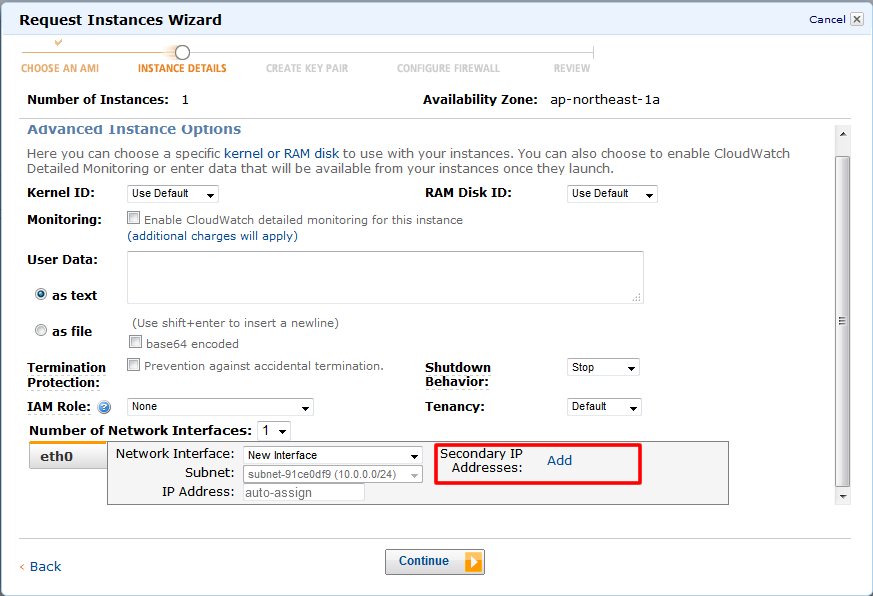
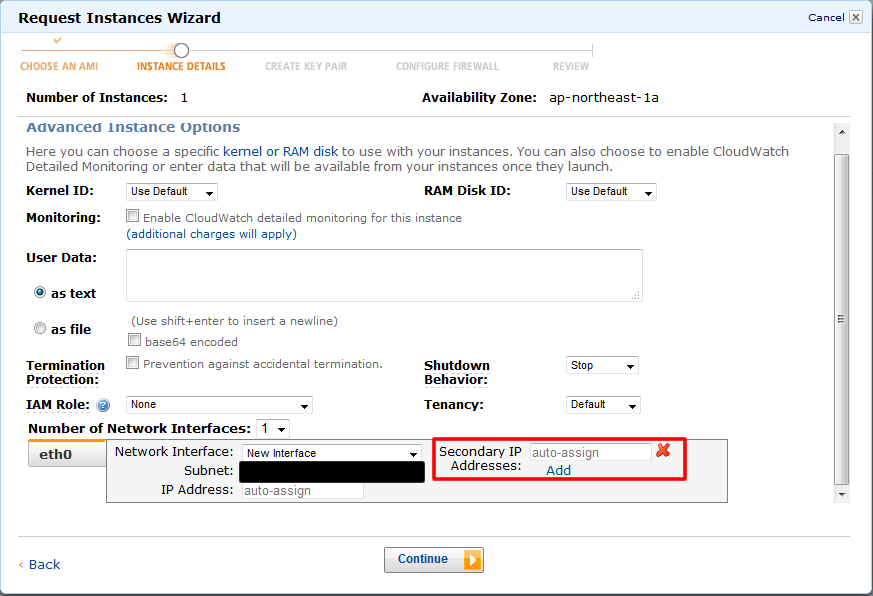
2.次に、作成したVPC上にENIを利用するインスタンスを立ち上げます。
その際にNetwork Interfaceの設定画面で「Secondary private address Addresses」を追加します。
今回は「auto-assign」で自動的にIPを付与します。
**ENIの確認
**
****
3.作成されたENIを確認してみます。
Secondary private addressも付与されているのがわかります。

EIPとの紐付け
4.Primary IPにEIPを紐付けます。
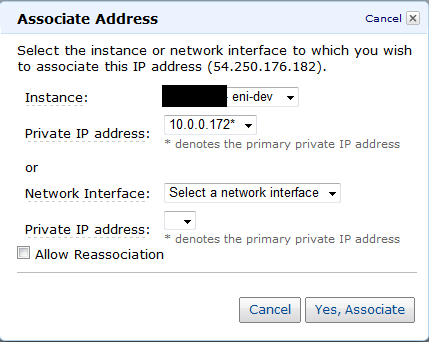
ENI画面でも紐付けを確認出来ます。

さらにSecondary private addressにもEIPを紐付けてみます。
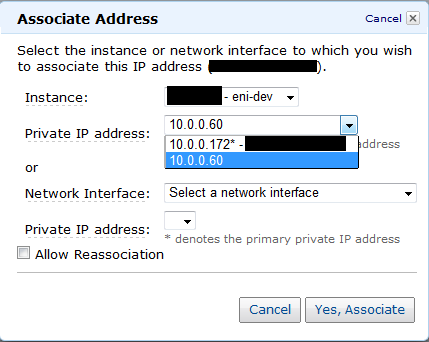
疎通確認
5.それでは実際に疎通確認を行なってみます。
まずは、Primary IPに紐付けたEIPから接続してみます。
1login as: ec2-user2Authenticating with public key "imported-openssh-key"3Last login: Fri Aug 2 12:15:30 2013 from 45 __| __|_ )6 _| ( / Amazon Linux AMI7 ___|\___|___|89https://aws.amazon.com/amazon-linux-ami/2013.03-release-notes/10There are 7 security update(s) out of 14 total update(s) available11Run "sudo yum update" to apply all updates.接続出来ました!
続いてSecondary private addressに紐付けたEIPで接続してみます。
1login as: ec2-user2Authenticating with public key "imported-openssh-key"3Last login: Fri Aug 2 12:25:46 2013 from 45 __| __|_ )6 _| ( / Amazon Linux AMI7 ___|\___|___|89https://aws.amazon.com/amazon-linux-ami/2013.03-release-notes/10There are 7 security update(s) out of 14 total update(s) available11Run "sudo yum update" to apply all updates.こちらも無事に接続出来ました!
最後にip addrコマンドで確認してみます。
secondaryも確認出来ました!
1# ip addr21: lo: <LOOPBACK,UP,LOWER_UP> mtu 16436 qdisc noqueue state UNKNOWN3 link/loopback 00:00:00:00:00:00 brd 00:00:00:00:00:004 inet 127.0.0.1/8 scope host lo5 inet6 ::1/128 scope host6 valid_lft forever preferred_lft forever72: eth0: <BROADCAST,MULTICAST,UP,LOWER_UP> mtu 1500 qdisc pfifo_fast state UP qlen 10008 link/ether 06:ba:52:22:78:b2 brd ff:ff:ff:ff:ff:ff9 inet 10.0.0.172/24 brd 10.0.0.255 scope global eth010 inet 10.0.0.60/24 brd 10.0.0.255 scope global secondary eth011 inet6 fe80::4ba:52ff:fe22:78b2/64 scope link12 valid_lft forever preferred_lft foreverいかがでしたでしょうか?
次回は『 Amazon OSS編~Serverspecパート①~ 』ということで、Serverspecを触ってみたいと思います。
お楽しみに!
——————————————————————————————————
ナレコムクラウドのFacebookに『いいね!』をクリックして頂くと
最新のお役立ちレシピが配信されます★
——————————————————————————————————

