
はじめまして、Dreamです。
異業種から転職しナレッジコミュニケーションに入社して2週間が経ちました。
前職はトラック運転手として配送を担当していました。IT業界未経験の自分は日々勉強に追われる毎日です。
今回はそんな自分がAWSのオンラインセミナーでEC2について勉強した際のメモをまとめていきます!
はじめに
AWSを学んでいく中で自分が特に驚いているのはサービスの規模や利用ユーザの事例の数だけではなく様々なところで技術情報が展開されているところです!弊社技術情報ブログをはじめ初心者目線の記事やAWSからの公式情報も随所に展開されており、日々の勉強に役立たせて頂いています。
以下のURLからオンデマンドで受講できるウェビナーは空いた時間に見るなどすると、資料のみで見るよりも講義形式になっているので非常にわかりやすいです!
諸先輩方に聞いたところ「AWSを知るには先ずはEC2」とのことで何度もEC2についてのウェビナーを受講しました!はじめは知らない単語ばかりでしたが繰り返し受講することで少しずつ理解も深まってきたので、まだまだ駆け出しの自分ですがその際のメモを展開いたします。
ウェビナー受講メモ
自分が受講したウェビナーは以下になります。
[AWS Black Belt Online Seminar Amazon EC2] ※Flashの導入が必要になります。
■Amazon Elastic Compute Cloud(EC2)
・サービス・開始は2006年8月26日
・当初はm1.smallのみ(1vCPU,1.7GHz Xeonプロセッサ,1.75GBメモリ,160GBインスタンスストア)
■AWS提供サービス内のEC2
・コンピュートサービスに分類されるサービス
■AWS全体のインフラストラクチャについて
・18のリージョンと49のアベイラビリティゾーン(AZ)から形成される
・リージョン間の通信はパブリックインターネット経由
・リージョンは2つ以上のAZから構成
・各AZは互いに影響を受けないよう物理、電源、ネットワーク的に独立しAZ間は低遅延の高速専用線で接続
・EC2は任意のリージョン、任意のAZで起動可能
・追加削除スペック変更が数分で可能
・管理者権限で利用可能 (利用者は全ての権限を利用できる)
・既存のOS、アプリケーション、ミドルウェアが利用可能
・APIで起動可能(APIでインフラの自動化が可能)
・Amazon VPCが提供されている (クラウド内にプライベートネットワークを構築できる)
■インスタンスタイプについて
・メモリ特化型やコンピュート特化型など様々なスペックの仮想マシンの中から選択可能
・日々新しいインスタンスタイプがでてきている
・現在では独自カスタマイズをしたCPUを利用 (m5やc5など)
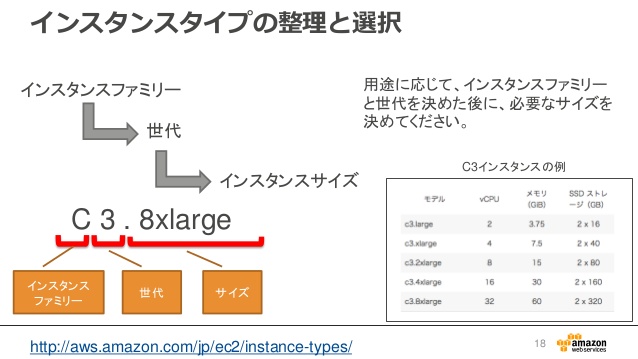
・m1 , m4 , c3などの頭文字でタイプを分類(汎用、ストレージIO最適化、メモリ最適化など)
・メモリ特化型やコンピュート特化型など様々なスペックの仮想マシンの中から選択可能
・日々新しいインスタンスタイプがでてきている
・現在では独自カスタマイズをしたCPUを利用 (m5やc5など)
・m1 , m4 , c3などの頭文字でタイプを分類(汎用、ストレージIO最適化、メモリ最適化など)
・インスタンスタイプの整理(インスタンスファミリー・世代・サイズ) ※下記画像参照
■EC2に関連する主要コンポーネント
Amazon Machine Image (AMI)
・AMIはインスタンス起動に必要なOSイメージ(S3に保存)
・AWS以外にサードパティもAMIを提供
・自由に自前のAMI作成可能
EC2インスタンスストア
・ホストコンピュータに内臓されたディスク
・追加費用なし
・ブロックレベルの一時ストレージ
・インスタンス毎に仕様が決まっている
・高速、大容量
EBS (Elastic Block Store)
・EC2とネットワークで接続
・EBS利用分の料金が発生 (サイズと利用時間の課金)
・1GB~16TBの範囲で利用可能
・EC2インスタンスから独立している
・データは永続的に保存される
・EBS最適化インスタンスオプションなどがある
Key Pair
・1組の公開鍵と秘密鍵が作成される
・公開鍵はAWS側で保持し、EC2を起動する際にインスタンスにコピー
・秘密鍵はローカルで保管し、ログイン時に使用する
・リージョンごとに独立
Security Group
・インスタンスへのトラフィックを制限するファイアウォール機能
・デフォルトでは全トラフィックの通信を拒否している (ホワイトリスト形式)
・必要な受信アクセスに対してアクセスルールを定義する
Elastic IP
・EC2に固有IPアドレスをマッピングするサービス
・利用しない場合は停止/起動でIPアドレスの変動が発生
Elastic Network Interface
・VPC上の仮想ネットワークインタフェース
・Privat IP, Elastic IP, MACアドレス、セキュリティグループと連携
Placement Groups
・インスタンス間の通信を最適化
・拡張ネットワーキングと併用を推奨
Cloud Watch
・AWSの各種リソースをモニタリングするためのサービス
・CPU使用率や稼働状況の監視など
・EC2のメモリ利用率を取得する場合はカスタムメトリクスを利用
・ログ監視はCloud Watch Logsを利用
Auto recovery
・インスタンスハードウェア異常を検知し自動的に復旧
・検知する障害はハードウェアの障害とEC2内部での障害の2種類
・アラーム発生と同時に自動的に再起動を実行
■その他
物理ホストの専有について
・論理的には独自のハイパーバイザであるXenで分割されている
・物理ホストの専有には2つの実現方法がある
・ハードウェア専有インスタンスの利用とDedicated Hostsの利用
EC2のSLA (Service Level Agreement)
・EC2のSLAは99,99%
・EBSもSLAは99.99%
※2018年1月現在
おわりに
ウェビナーを受講した際のメモを本記事のために整理したことで更に理解が深まりました。RDSなどの主要なサービスについても同様の記事を作っていければと思います。個人的な感想としては世界のあらゆる場所にAWSのデータセンターがあり名だたる企業の殆どが利用しているということは改めて驚きでした!
本記事が自分のようにこれからAWSの勉強を開始される方の参考になれば何よりです。
次回もお楽しみに!

