
IT未経験、前職はトラック運転手として日々配達をしていたDreamです。
現在AWSのソリューションアーキテクトの資格取得に向け猛勉強中です。
前回に引き続き、ASA受験にむけての勉強もかねてAWSのオンラインセミナーでIAMについて勉強した際のメモをまとめていきます!
今回も2部作になっていますので続けて読んでいただけますと幸いです。
はじめに
今回受講したウェビナーはIAMです。
個人的なイメージになりますが、IAMはまさにパソコンのユーザー設定かと思います。
パソコンのログイン画面でユーザーを切り替えるのに似ている。自分はそんなイメージを持ちIAMのウェビナーを受講しましたが、イメージがあると理解も早かったように感じています。
ウェビナー受講メモ(其の①)
自分が受講したウェビナーは以下になります。
【AWS Identity and Access Management(IAM) オンデマンドセミナー】
https://connect.awswebcasts.com/p71g4tr4en0/ ※Flashの導入が必要になります。
■Identity and Access Management(IAM)とは
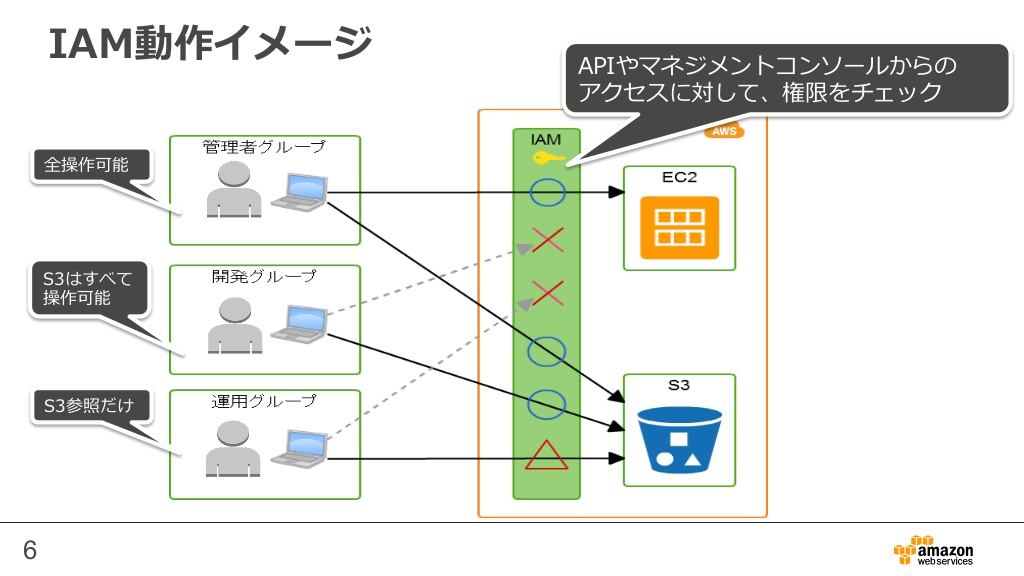
・IAMを利⽤することで、よりセキュアにAWSサービスを利⽤できる
・AWS利用者の認証とアクセスポリシーを管理
①AWS操作のためのグループ・ユーザー・ロールの作成が可能
②グループ、ユーザーごとに、実⾏出来る操作を規定できる
③ユーザーごとに認証情報の設定が可能
・IAMを利⽤することで、よりセキュアにAWSサービスを利⽤できる
・AWS利用者の認証とアクセスポリシーを管理
①AWS操作のためのグループ・ユーザー・ロールの作成が可能
②グループ、ユーザーごとに、実⾏出来る操作を規定できる
③ユーザーごとに認証情報の設定が可能
・IAM自体には利用料金が発生しない
■AWSアカウント(root)ユーザ
・AWSアカウント作成時のID(アカウント作成に使用したメールアドレスとパスワード)
・アカウントの全ての AWS サービスとリソースへの完全なアクセス権限を持つ
・すべてのアクセス権限を持つため、rootユーザを使⽤しないことを推奨
※①AWSルートアカウントのメールアドレスやパスワードの変更
※②IAMユーザーの課⾦情報へのアクセスに関するactivate/deactivate
※③AWSサービス(サポート等)のキャンセル
※④AWSアカウントの停⽌
上記※①~※④に関してはroot権限が必要になる
■IAMユーザー
・AWS操作⽤のユーザー(1AWSアカウントで5000ユーザーまで作成可能)
・ユーザーごとに設定可能な情報(ユーザ名など)
・パス/オプション(ユーザーにオプションとしてセットできる情報など)
・所属グループ(10のグループまで設定可能)
・パーミッション(AWSサービスへのアクセス権限など)
■IAMグループ
・IAMユーザーをまとめるグループ(1AWSアカウントで100グループまで作成可能
・グループに設定可能な情報(グループ名(最大128文字)など)
・パス/オプション(組織階層などをセット)
・パーミッション(グループに設定したパーミッションは、IAMユーザーに付与したパーミッションと同時に評価)
■IAM認証
・IAMで使用する認証情報
①アクセスキーID/シークレットアクセスキー
(2つまで⽣成可能、REST,Query形式のAPI利⽤時の認証に使⽤)
②X.509 Certificate
(SOAP形式のAPIリクエスト⽤、OpenSSLなどで証明書を作りアップロード)
③AWSマネジメントコンソールへのログインパスワード
(デフォルトは未設定(ログインできない))
④MFA(多要素認証)
(ハードウェアMFA(トークン型、カード型)、仮想MFA=スマホアプリなど、SMS MFA=モバイルデバイスのSMSを利=より選択)
※現在ハードウェアMFA(カードタイプ)の利用はできない
・IAMユーザーのパスワードやアクセスキー/シークレットキーは定期的にローテーションさせる
・認証情報の利⽤状況はIAMのCredential Report機能で確認可能
・パスワードやアクセスキーのローテーションなど、認証情報ライフサイクルの要件の結果を監査可能
・認証情報レポートは、カンマ区切り値(CSV)ファイルとしてダウンロード可能
■IAMポリシー
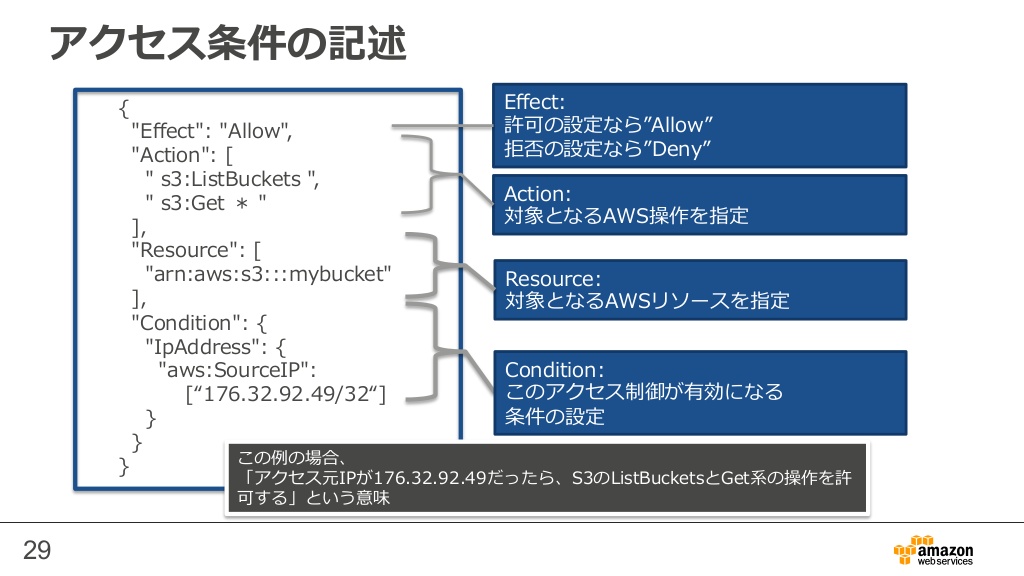
・AWSアクセスに対する権限設定(ポリシーはアクセス権限の管理をしたりするルールのようなもの)
・AWSアクセスに対する権限設定(ポリシーはアクセス権限の管理をしたりするルールのようなもの)
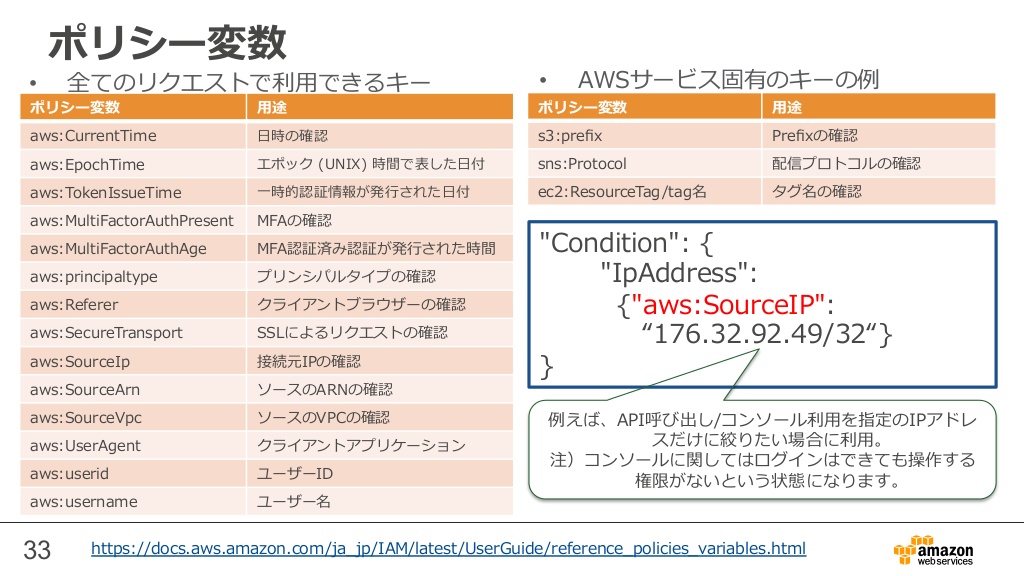
・JSON形式のアクセスポリシー⾔語でアクセス条件を記述する
■管理ポリシー
・AWS アカウント内の複数のユーザー、グループ、ロールに最⼤10個までアタッチできるスタンドアロンポリシー
・5世代まで変更を保管でき、ロールバックも可能
①AWS管理ポリシー(AWS が作成および管理する管理ポリシー)
・AWS管理ポリシーは、AWSが作成および管理するスタンドアロンポリシー
・⼀般的なユースケースに基づいたAWS管理ポリシーが⽤意されており、事前に定義されたAWS管理ポリシーを選択して利⽤する
②カスタム管理ポリシー(AWS アカウントで作成および管理する管理ポリシー)
・カスタマー管理ポリシーは、⾃⾝のAWSアカウントで管理できるスタンドアロンポリシー
AWSアカウントの複数のIAMエンティティにカスタマー管理ポリシーをアタッチできる
■インラインポリシー
・従来のIAMポリシーと同じ内容
・⾃⾝で作成および管理するポリシー
・単⼀のユーザー、グループ、またはロールに直接埋め込まれる
・1つのIAMエンティティ(ユーザー、グループ、またはロール)に埋め込まれたポリシー
・IAMエンティティの⼀部
・従来のIAMポリシーと同じ内容
・⾃⾝で作成および管理するポリシー
・単⼀のユーザー、グループ、またはロールに直接埋め込まれる
・1つのIAMエンティティ(ユーザー、グループ、またはロール)に埋め込まれたポリシー
・IAMエンティティの⼀部
・IAMエンティティの作成時、またはそれ以降に、ポリシーを作成してIAMエンティティに埋め込まれる
つづく
2部作になっているので、 其の② を読んで頂くとIAMのウェビナーを1本分受講した内容になっていますので是非続けて読んでください!

